Menunjukkan catatan yang diisih mengikut kaitan pertanyaan antivirus tipu. Isih mengikut tarikh Tunjukkan semua catatan

Ahad, 7 September 2008

Antivirus 2008/2009 & Smitfraud


daripada kaca mata K, K terfikir, bagaimana boleh seseorang itu terkena@mendownload antivirus tipu ini. bagi yang tidak mengetahui, K bagi tahu la. antivirus yang menggelar mereka antivirus 2008 mahupun 2009 adalah satu aplikasi penipuan yang mengatakan sistem anda sedang dalam bahaya kerana pelbagai virus dikesan.

apa sebenarnya benda ni semua?
sebenarnya antivirus tipu ni adalah satu keturunan dengan satu family. digelar sebagai smithfraud. smithfraud akan menipu pengguna dengan mengatakan sistem mereka dijangkiti pelbagai virus dan perlu dirawat. untuk merawat perlukan pengguna membayar mereka sejumlah wang. dan software tersebut tidak boleh dibuang. jika anda terkena perkara ini. maka, K ucapkan "welcome to the smithfraud club"

mengapa boleh terkena?
ada mengatakan mereka ditipu oleh iklan, ada yang mengatakan tiba-tiba sudah ada. dan pelbagai lagi cerita. tetapi apa yang K perasan dari kaca mata K. benda ini terjadi disebabkan kita terlalu memikirkan tentang keselamatan sistem kita sehingga perkara ini terjadi.
social engineering
K pernah baca dalam salah satu buku Kevin Mitnick, rasanya tajuk buku tersebut The Art of Deception.
dia mengatakan, bahawa perkara begini terjadi kerana cara berfikir manusia dan bagaimana cara mempengaruhi fikiran tersebut di manipulasi untuk menjalankan perkara ini.
seperti mana yang terjadi kepada virus brontok dahulu. menggunakan ayat "bacaBro" untuk menyuruh user menjalankan script tersebut. antara cara lain yang K fikirkan
  • jangan buang
  • kerja
  • penting
  • tiada apa
  • new folder (untuk script yang menyerupai folder)
dalam buku itu juga ada menyatakan, manusia adalah benda yang paling fragile didalam security. mengapa? jika sehebat mana pun sesebuah antivirus, tetapi jika manusia sendiri yang membenarkan kemasukkannya, virus itu tetap akan masuk.

so, seharusnya anda dapat membasmi perkara ini terjadi jika anda berhati-hati dan fikir 2 kali sebelum menjalankan apa-apa program. terutamnya yang bersifat free secara tiba-tiba.

bagaimana untuk membaikinya
tidak semua orang boleh membaiki, tetapi pembaiki boleh terdiri daripada semua orang. (K curi ayat Chef Gustov dalam cerita rattatoiue (macam salah pulak ejanya) dan ubah sikit. tapi still lagi bagi tahu. sebab kita kongsi ilmu tak salah. tapi bagaimana cara memintanya.

(salah satu antivirus bohong, IE Antivirus & antivirus xp 2008)

so, bagaimana nak repair? terdapat pelbagai cara untuk repair. bergantung kepada mana anda nak ikut.
antara yang direcomended oleh K;
smitfraud removal (untuk yang biasa guna dos concept)

download : Click Here

atau
malwarebytes (untuk yang tak biasa guna dos concept)


tapi K selalunya gunakan smithfraud removal

conclusion
guna antivirus, update
jangan main download daripada popup dan iklan

Source

Rabu, 14 Januari 2009

[Tips & Sekuriti] Berapakah Antivirus Anda?

Tarikh Keluaran Artikel: 14012009
TambahBaik_1: 14012009

gambar ihsan: RahsiaKomputer.com

Virus atau Antivirus, siapa buat siapa?
Anda merupakan "pengguna tegar" Microsoft Windows (XP, Vista mahupun 7 beta) dan perkara diatas selalu kita dengari contohnya;
  • aku baru je format kat kedai minggu lepas. dah masuk balik virus, kedai ni tipu la - pengguna resah
  • aku rasa virus ni syarikat (antivirus) ni gak la buat, sebab tu boleh detect yang lain tak boleh - pembeli antivirus X (bukan jenama sebenar)
tetapi pernahkah anda terfikir untuk menggunakan antivirus lebih daripada 1? kerana antivirus A tidak semestinya boleh mengesan virus yang dikesan oleh antivirus B. dan pernah K lihat, satu komputer yang menggunakan 4-5 sistem antivirus yang berjalan serentak (di kafe siber selalunya, AVG + .... + Kaspersky). apa maksud serentak itu? semuanya menjalankan proses imbasan fail secara serentak.

apa kesannya terhadap komputer dan sistem komputer tersebut?
Walaupun tidaklah digalakkan tetapi yang dihalang itu yang suka dibuat oleh manusia. lalu bila mendapat masalah dikemudian hari baru mengadu bahawa sistem itu lambat, mempunyai virus dan bermacam lagi masalah yang timbul. mengapa tidak digalakkan menggunakan lebih daripada satu sistem antivirus? bagi pendapat K, ini yang akan timbul;
  • penggunaan memori yang banyak - setiap aplikasi yang berjalan memerlukan memori daripada sistem anda dan jika semua sistem antivirus anda melakukan imbasan fail secara "sembunyi/belakang tabir" maka penggunaan memori yang terlalu banyak akan berlaku. ini menyebabkan pembaziran memori yang berguna. dan menyebabkan aplikasi lain terhenti atau "hang"
  • beban kepada cakera keras (HDD) - imbasan fail memerlukan fail itu di upload seketika dimemori untuk melalui imbasan oleh sistem imbasan dan perkara ini akan menjadi semakin membebankan jika anda membenarkan lebih daripada satu antivirus "bergerak". secara tidak langsung mengurangkan limitasi jangka hayat sesuatu cakera keras.
  • penggunaan sumber yang belebihan - jika anda menggunakan bateri anda akan mengalami masalah ini, kerana bateri anda tidak tahan lama kerana penggunaan sumber yang berlebihan daripada sistem imbasan tersebut. dan jika anda menggunakan elektrik, kesannya akan dapat dirasa sedikit semasa bil bulanan sampai ke rumah anda.
  • pergaduhan antara sistem imbasan - jika semua antivirus A,B dan C itu dapat mengesan virus X, maka perkara ini akan berlaku dan kemungkinan sistem terhenti atau "hang" itu ada. kerana perkara ini dikatakan sebagai "kunci-mati" (deadlock) atau mungkin boleh dianggap sebagai "masalah meja makan ahli falsafah" (dining philosopher problem). secara mudahnya begini, apabila antivirus A mengimbas fail, apa yang dibuat oleh antivirus A akan dikesan sekali oleh antivirus B dan antivirus C dan begitu pertukarannya dan apabila fail virus X dikesan oleh salah satu sistem imbasan, semua antivirus mahu bertindak sebagai "hero" dan mahu mengatakan mereka menjumpainya dahulu. ini menyebabkan sistem terganggu.
Perkara yang lebih baik
gunakan satu sahaja antivirus, antispyware dan firewall, jangan memadukan mereka (antivirus) kerana mereka tidak suka dimadukan. dan masalah utama pengguna yang K lihat adalah mereka tidak tahu apa yang sistem antivirus mereka gunakan itu tawarkan perkhidmatan. kerana itu datangnya pengguna antivirus yang menggunakan pakej "penuh" tetapi masih menggunakan sistem sekuriti dari pihak ketiga.

Perkara yang paling baik
Anda boleh menggunakan sistem antivirus yang paling baik iaitu Linux. beralih daripada Windows ke Linux.

Linux sebagai antivirus terbaik - TambahBaik_1
Oleh kerana terdapat komen yang mengatakan bahawa kurang faham dengan ayat K diatas yang mengatakan seolah-olah Linux itu adalah satu sistem antivirus secara fizikalnya maka K tambahkan penulisan ini. maksud K dengan Linux sebagai sistem antivirus terbaik adalah kerana beberapa sebab;
  • Linux mempunya virus yang amat amat minima hampir kepada sifar.
  • mencegah adalah lebih baik daripada mengubati, daripada pening kepala mencari antivirus untuk Windows anda lebih baik anda lari terus daripada Windows itu sendiri, masalah virus akan hilang dalam sekelip mata.
maka itu dapat dikatakan Linux ini sebagai satu sistem operasi yang menjadikan virus daripada Windows tidak berguna dan tidak dapat menggangu kehidupan anda. atas sebab itu K menamakannya sebagai "sistem antivirus" terbaik. semoga penerangan tambahan daripada K ini dapat menjelaskan apa maksud K pada penulisan K diatas. terima kasih kepada EiNS atas komennya dalam hal ini.


Hasil nukilan,
TMUkmkd
AMBNaC

Isnin, 16 Mac 2009

[Sekuriti] Anti-malware tipu. Sesi 6

Tarikh Keluaran Artikel: 16 Mac 2009

Tajuk lepas
[Sekuriti] Anti-malware tipu: Sesi 5

Blogspot
Percuma dan mudah, disebabkan itu terdapat segelintir golongan yang mengambil kesempatan dalam kemudahan yang diberikan untuk menyebarkan antivirus tipu kepada pelanggan dengan cara menyuruh pengguna memuat turun codec untuk menonton video. Cara tersebut telah lama dilakukan tetapi pembaharuan yang dilakukan ialah modus operandi yang menggunakan blogspot.

Modus operandi
Pengguna mahu menontot video yang tidak sesuai untuk ditonton (anda fahamkan sendiri) dan apabila anda mahu menonton, sila muat turun codec dari pihak mereka. Selepas itu, anda dikejutkan dengan mengetahui bahawa codec itu adalah virus. Tidak habis disitu satu antivirus yang menyamai nama AVG akan dipasang ke dalam komputer anda secara automatik dan selepas itu K rasa anda sudha biasa dengan taktik tersebut. Iaitu, bayar mereka untuk buang virus tersebut.

Antaranya
Berminat? singgah ke blog-blog ini;
h xxp://pamela-anderson-hot-sex-tape.blogspot.com
h xxp://teacher-slept-with-boy.blogspot.com
h xxp://paris-hilton-sexass.blogspot.com
h xxp://naked-jennifer-lopez.blogspot.com

MD5
Sejak menggunakan Linux, K mengetahui apa yang K tidak mahu ketahui apabila menggunakan Windows. Iaitu MD5, jika anda mahu memastikan bahawa satu-satu aplikasi itu selamat, periksa MD5 aplikasi tersebut, sebagai contoh,

Gambar diatas adalah MD5 untuk anti-malware tipu yang dipasang pada sistem komputer anda setelah anda memuat turun codec tersebut.

Rujukkan
Web Security Weblog. (2009) Tarikh dikeluarkan: 12 Mac 2009. Enticing to download fake antivirus through popular celebrity video !. Laman sesawang: www.web2secure.com

Selasa, 6 Januari 2009

[security] VirusRemover 2008 & Spyware Secure

keluaran rasmi - 06012009

pengenalan

walaupun kebelakangan ini sudah kurang K berjumpa dengan masalah antivirus tipu ini (mungkin kerana semuanya bertukar kepada kaspersky 2009 original) tetapi disuatu sudut masih ada lagi yang terpaksa menerima kesengsaraan daripada perkara ini.

VirusRemover 2008 & Spyware Secure
daripada sumber mengatakan bahawa ini adalah antara antivirus/antispyware tipu kerana apabila dikaji oleh sumber mengatakan terdapat sejumlah laman web lain tetapi menggunakan antivirus yang sama contohnya,
bestvirusremover2008.com, bestsecureexpertcleaner.com, secureexpertcleaner.com dan beberapa lagi laman yang telah diblacklist oleh Google dan Firefox secara automatik yang bersangkutan satu sama lain.


kesimpulan
jangan mudah tertipu dengan mana-mana popup yang menyatakan komputer anda mempunyai virus dan menawarkan scan secara percuma.

sumber
WebSecurityWeblog - rogue VirusRemover2008 and Spyware Secure

Khamis, 5 Februari 2009

[Sekuriti] Anti-malware tipu: Sesi 5

Ya Allah, perbaikilah umat Islam
Tarikh Keluaran Artikel: 05022009

Entri sekuriti lepas
Antivirus 2008/2009 & Smithfraud *
WinWeb Security - Fake/Rough Antivirus *
[security] VirusRemover 2008 & Spyware Secure *
[security] Rough AV - SpyProtector *

Pendahuluan Sesi 5
Oleh kerana terlalu banyak antimalware tipu kini, K akan menggunakan tajuk yang samaa sahaja selepas ini dengan sesi yang berlainan.Disebabkan sudah terdapat empat tajuk yang berkaitan pada entri lepas, maka entri ini akan bermula dengan sesi 5.

RapidAntivirus
pengeluar aplikasi ini menggunakan nama satu antivirus yang terkenal dengan aplikasi percuma iaitu avira antivir. dengan membuat satu laman yang mengaburi mata pengguna, antara lamannya adalah;
  • www.rapidantivirus09.com
  • rapid-antivir2009.com
  • antivirus2009plus.com
  • extraantivir.com


Antimalware guard & antispyware expert
Menggunakan aplikasi yang sama dengan hanya menukarkan namanya sahaja, sudah cukup untuk menunjukkan ianya bukan satu aplikasi yang sah. Antara lamannya adalah;
  • antimalwareguardplus.com
  • antimalwareguardsolution.com
  • antipsywareexpertplus.com
  • antispywareexpertsolution.com
PCPrivacyCleaner
Mengatakan bahawa aplikasi ini adalah untuk pengguna yang mahukan satu sekuriti data mereka dan mencegah daripada data tersebut dicuri. Dan laman yang mereka gunakan adalah;
  • pcprivacycleaner-plus.com
  • yourprivacycleanerpro.com
XPBooster
Walaupun XP kini semakin menghampiri pengakhiran zamannya bersama Microsoft, tidak bererti populariti XP dapat diatasi oleh Vista dengan mudah. Oleh sebab itu masih terdapat aplikasi yang menggunakan nama "XP" pada produk mereka, termasuklah XPBooster ini. Hanya satu laman yang dapat dijumpai.

  • xpboosterpro.com

* Artikel ini adalah artikel lama, format pengeluaran artikel adalah tidak sama dengan artikel yang baru


Sumber: websecurityweblog

Technorati Tags: , , , , ,

Sabtu, 11 April 2009

[Sekuriti, Khas] Conficker. Episod Khas

Tarikh Keluaran Artikel: 10 April 2009

Atas Permintaan

Disebabkan ada permintaan untuk K beritahu pasal ni. K buat satu tajuk ringkas. Sekadar memberitahu. Kerana itu tugas K. Walaupun K telah katakan sebelum ini, K sudah muak dengan Conficker.

Conficker Telah Bangkit
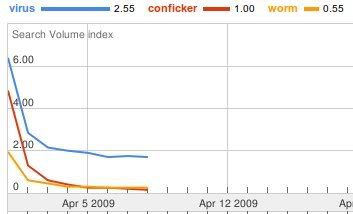
Seperti yang K katakan dahulu, pembuat virus ini tidak sebodoh mana, sudah semestinya dia menggunakan google trend untuk mengkaji terlebih dahulu. Itu yang paling mudah. Untuk mengukur sejauh mana kehangantan virus tersebut di mulut pengguna. Setelah sedikit reda, serangan kembali menjelma. Kini Conficker muncul lagi. Muncul untuk menambah jumlah mangsa daripada ++12 juta kepada puluhan juta mungkin. Taktik serangan ini menggunakan cara yang K gelar sebagai e-gerila.


e-Gerila
Didalam peperangan, cara yang paling sesuai untuk menyerang mahupun untuk mempertahankan diri daripada musuh yang terlampau kuat adalah dengan cara gerila. Tunggu, serang dan lari. Itu yang dilakukan oleh Conficker. 1 April masa yang tidak sesuai. Oleh itu serangan dihentikan sementara. Walaupun masih ada yang terkena.. Tetapi jumlahnya tidak banyak. Serangan kedua dilancarkan seminggu selepas 1 April. Masa yang sesuai. Kerana ramai pengguna yang hanya berjaga-jaga ketika diberi amaran. Sentimen di kepala, hanya ada satu virus, conficker. Yang lain antivirus yang uruskan. Itu digelar sebagai kejuruteraan sosial. Menggunakan kelemahan orang, keinginan orang, dan fikiran orang terhadap sesuatu untuk kegunaan sendiri. Disini perkara ini telah diteliti oleh pembuat Conficker.

K Pernah Menulis
"3 April 2009? 7 April 2009? Atau mungkin bila masa dirasakan sesuai." - [Artikel] Projek Conficker: Batal. Bagi K, ramalan K tentang perkara itu telah tercapai. Dan K anggapkan serangan kali ini bukan yang terakhir, Conficker akan datang lagi. Walaupun K bukanlah seorang pakar. Mungkin pada bulan hadapan ataupun 2-3 bulan akan datang. Bergantung kepada keadaan semasa. Serangan demi serangan. Dan K mahu katakan disini, bukan hanya conficker yang berlegar di dalam talian bahkan seluruh dunia. Bahkan ada yang menyerupainya dengan tujuan yang sama. Tidak kurang juga yang mengambil kesempatan dengan menjual antivirus tipu untuk sedikit wang ($49.99), satu perniagaan yang menguntungkan walaupun menipu. Matlamat menghalalkan cara. Seperti biasa, "security is not a product, it;s a process".

Perlu Atau Tidak
Mengapa perlu anda takutkan Conficker? Mungkin K tidak takut kerana K menggunakan Linux. Perlu atau tidak sehingga menubuhkan "Conficker Worm War Room" seperti yang dilakukan oleh WIRED. K merasakan, perlu dan juga tidak perlu. Mengapa perlu, adalah kerana untuk membantu mereka yang tidak tahu supaya tahu tentang perkara ini. Dan tidak perlu kerana, mereka hanya akan berhati-hati pada masa ini dan abaikan pada masa hadapan. Buang masa.

Lupa untuk mengatakan berita yang paling baik. Linux dan Macintosh tidak ada kaitan dengan perkara ini. Dan variasi yang terbaru ini dikatakan terlalu di kunci (encrypt) ketat sehingga tidak dapat dibuka oleh penyelidik agar dapat membaca kod puncanya. Yang terakhir, apa komen anda tentang cara baru penulisan K? Mungkin ada yang tidak perasan, penulisan kali ini K menggunakan format (agak) baru. Berbeza sedikit daripada format lama. Komen anda adalah dikehendaki.

Rujukan
Brian, P. (2009) Dikeluarkan pada 9 April 2009 Conficker Tries Its Hand at Extortion. Hiper-rangkai: www.pcmag.com
Frederic, L. (2009) Dikeluarkan pada 9 April 2009. It's Alive! Conficker Wakes Up - And Now It Has a Business Model. Hiper-rangkai: www.readwriteweb.com
Heather, W. (2009) Dikeluarkan pada 9 April 2009. Conficker updates and drops code on infected computers. Hiper-rangkai: www.gadgetell.com
Joel, H. (2009) Dikeluarkan pada 9 April 2009. Conficker self-updates, launches false infection alert. Hiper-rangkai: arstechnica.com
Justin, M. (2009) Dikeluarkan pada 9 April 2009. Conficker worm may come back, claim researchers. Hiper-rangkai: www.techspot.com

Rabu, 15 April 2009

[Sekuriti] Twitter: Cacing Telan Burung

Tarikh Keluaran Artikel: 15 April 2009

Twitter si Burung Biru
K merasakan bahawa anda semua tahu apa itu Twitter. Dan K juga pernah memperkatakan tentang keselamatan dan sekuriti didalam menggunakan Twitter. Kini musuh baru burung biru ini adalah "makanannya" sendiri. Cacing; atau istillah sebenar cecacing : virus.

Mangsa Makan Pemangsa
Perkara ini terjadi sepanjang minggu lepas apabil seorang remaja yang berusia 17 tahun yang mungkin terlalu bosan dengan hidupnya membuat virus tersebut dan menyebarkan dalam empat akaun twitter. Dia sendiri telah menghantar emel kepada pihak PCMag untuk menyatakan bagaimana virus tersebut dibuat dan modus operadi virus tersebut (Chloe, 2009). Walaupun virus ini bukanlah satu virus yang hebat, dan hanya 100 orang sahaja yang terkena dan selepas itu akaun tersebut dibuang. Tetapi bukan itu yang diperdebatkan, tetapi sekuriti didalam penggunaan Twitter. Kerana modus operandinya adalah menggunakan sedikit cuma javascript untuk menyebabkan kod virus tersebut boleh berjalan. Bagaimana Twitter yang mempunyai limitasi karekter sehingga 140 karekter dapat memuatkan satu skrip javascript itu yang ditekankan.

Tiga Serangan
Serangan pertama adalah bertumpu kepada propaganda. Supaya pengguna pergi ke laman StalkDaily* dan akan menjangkiti akaun yang memasuki laman tersebut (Elinor, 2009). Serangan kedua mempunyai kata nama "Mikeyy" dan yang ketiga menggunakan teknik yang telah K katakan dahulu, pemendekkan url, daripada laman bit.ly.

Serangan kedua dan ketiga adalah berkaitan kerana serangan kedua mempunyai kata nama "Mikeyy". Dan serangan ketiga menggunakan kembali "Mikeyy" untuk menyamar sebagai pembuang (removal) untuk virus Mikeyy tersebut. Cara yang amat baik dan selalu dipergunakan oleh pembuat virus dan pembuat antivirus tipu. Termasuklah apa yag terjadi kepada Conficker.

Elak Daripada Terjadi

Jika anda pengguna Firefox, ada baiknya anda memasang NoScript sebagai langkah paling effektif. Kerana jika tidak hanya satu cara untuk memastikan anda selamat, matikan fungsi javascript. K tidak pasti berapa ramai yang mahu mematikan fungsi JavaScript mereka. Begitu juga dengan url yang anda dapat didalam Twitter. Berhati-hati dan fikir dahulu sebelum menekannya. Owh, lupa tentang satu perkara virus ini boleh menjangkiti mana mana sistem operasi termasuk Mac dan Linux kerana penggunaan JavaScript. Oleh itu cara terbaik yang K lihat adalah menggunakan NoScript.

*StalkDaily masih berfungsi seperti biasa. Dan WOT telah mengklasifikasikannya sebagai "tidak boleh dipercayai" dan "merbahaya". Oleh itu sebarang yang berlaku adalah tanggungjawab anda sendiri.

Rujukkan
Chloe, A. (2009) Dikeluarkan pada 13 April 2009. Twitter Squishes Worms; Author Owns Up. Hiper-rangkai: www.pcmag.com
Elinor, M. (2009) Dikeluarkan pada 13 April 2009. Twitter cleans up after weekend worm attacks. Hiper-rangkai: news.cnet.com
Gregg, K. (2009) Dikeluarkan pada 13 April 2009. Weekend worms strike Twitter, teen admits responsibility. Hiper-rangkai: www.macworld.com
Heather, W. (2009) Dikeluarkan pada 13 April 2009. NY teen claims to be responsible for Twitter worms. Hiper-rangkai: www.gadgetell.com
Sue, W. (2009) Dikeluarkan pada 13 April 2009. Social networks become the next big target of hackers, learn how to protect yourself. Hiper-rangkai: www.gadgetell.com

Isnin, 18 Mei 2009

Kenapa Virus Wujud?

Bukan Virus Influenza A (N1H1)
Artikel ini tidak kene mengena dengan mana-mana bahagian didalam kes Influenza A (N1H1) atau Selsema Babi dan pesawat MH091. Virus yang ditulis adalah berkaitan dengan virus berbentuk digital atau lebih mudah disebut, virus komputer. Persoalannya kini adalah, mengapa virus dicipta? Sesungguhnya tiada apa yang dilakukan oleh manusia tanpa ada sebarang sebab dan agendanya. Oleh itu mengapa virus ini dicipta. Sebab virus dicipta boleh dibahagikan kepada beberapa bahagian utama seperti yang di tulis oleh Chad Perrin didalam laman blog techrepublic. Antaranya adalah;

Kemarahan
Isu ini kerap kali K temui didalam virus yang berasal daripada Indonesia khususnya, pertama kali K jumpai adalah didalam virus brontok, dengan mesej yang lebih kurang sama pada setiap jenis variasi mereka.


Jika dilihat daripada gambar mesej ini (tekan untuk lebih jelas), menunjukkan bahawa pembuat virus tersebut mempunyai dendam dan ada sesuatu yang tidak disenangi olehnya kepada orang atasan mahupun kepada pemimpin sesebuah negara. Bagi K, caranya amat kreatif tetapi secara totalnya tidak baik untuk diamalkan oleh semua orang kerana kesannya yang akan menganggu orang lain.

Kekayaan
Siapa kata virus tidak membawa kekayaan kepada pembuatnya? Kebanyakkan virus yang tersebar luas sekarang adalah kerana mereka dibayar oleh seseorang untuk kebaikkan agen tersebut. Contoh paling mudah yang boleh K berikan adalah virus sobig pada tahun 2003 dan conficker pada tahun 2009. Sobig dicipta untuk menyebarkan spam kepada mangsa. Setiap mangsa yang dijankiti akan di pasangkan secara senyap dengan satu aplikasi yang digelar sebagai WinGate yang membolehkan server spam mendapat maklumat mangsa dan menghantar spam kepada mereka. Conficker pula didalam variasi terkini, Conficker.E memasang dua aplikasi, Waledac dan SpyProtect 2009 untuk tujuan spam dan menakutkan pengguna ancaman Conficker didalam sistem mereka. SpyProtect 2009 ini juga digelar sebagai antivirus tipu. Kedua-dua virus ini amat popular didalam kehebatan mereka menyebarkan virus dalam jangka masa panjang. Sehingga kini kedua-dua penulis virus tersebut masih tidak dapat dijumpai dan pihak Microsoft memberikan ganjaran sebanyak US$250,000 setiap seorang kepada sesiapa yang dapat memberikan petunjuk kepada mereka tentang penulis virus tersebut. Ironinya kedua-dua virus ini mematikan diri mereka setelah satu jangka masa secara automatik. Sobig (10 September 2003) & Conficker (3 Mei 2009)

Politik, Organisasi & Negara
Virus juga kadang kala mampu digunakan didalam hal hal sebegini terutamanya jika organisasi A tidak disukai oleh organisasi B, oleh itu B menyuruh penjahat siber agar menyerang sistem web A agar tidak dapat dimasuki oleh pelanggan, kemudian pelanggan tersebut akan pergi ke B sebagai alternatif pilihan. Antara serangan yang selalu dilakukan adalah DDoS, seperti mana yang berlaku kepada Estonia yang diserang oleh Rusia didalam Peperangan Siber Pertama. Untuk melakukan DDoS, penjenayah siber ini perlu mempunyai senarai "zombie" atau "tentera" terlebih dahulu dan disebabkan itu, virus dicipta. Untuk menjadikan mangsa virus tersebut sebagai "hamba abdi" kepada penjenayah tersebut supaya dapat menyerang organisasi A. Malah jika dilihat Google dan Yahoo juga pernah terkena serangan sebegini.

Kesimpulan
Terdapat banyak lagi sebab dan pecahan didalam sebab mengapa virus komputer ini dicipta. Apa pun sebabnya virus adalah satu perkara yang tidak bagus untuk pengguna komputer dan seharusnya perkara ini di ambil berat lebih lagi kepada sesebuah organisasi mahupun syarikat. Semoga anda sentiasa selamat daripada ancaman virus.

Rujukan
Abang Juhar, T. (2006) Dikeluarkan pada 23 April 2006. 9 langkah jitu membasmi Rontokbro dan Mybro. Hiper-rangkai: www.vaksin.com
Chad, P. (2009) Dikeluarkan pada 24 April 2009. Why do people write viruses? Hiper-rangkai: blogs.techrepublic.com.com
Wikipedia, the free encyclopedia. Conficker. Hiper-rangkai: en.wikipedia.org
Wikipedia, the free encyclopedia. Sobig (computer worm). Hiper-rangkai: en.wikipedia.org
Wikipedia, the free encyclopedia. WinGate. Hiper-rangkai: en.wikipedia.org

Isnin, 22 Jun 2009

Anti-malware tipu. Sesi 7

Senarai Ringkas Bergambar


Protection System


Wind Optimizer


Barracuda Antivirus


WinBlueSoft


WiniBlueSoft

WinAV 2009

Presto TuneUp

XP Deluxe Protector

Unvirex

Rujukan
www.precisesecurity.com
*www.precisesecurity.com mendapat rating yang kurang memuaskan didalam WOT. Tetapi dikatakan bahawa laman itu mendapat spam rating daripada beberapa pihak yang tidak menyenangi pendedahan yang dibuat oleh mereka.