Menunjukkan catatan yang diisih mengikut tarikh pertanyaan conficker. Isih mengikut kaitan Tunjukkan semua catatan

Selasa, 29 Disember 2009

Roti Canai, Kerjaya & Kata Laluan

Kerjaya IT Luas
Terima kasih kepada tukang karut the ulek diatas tajuk "kerja IT sangat lumayan" yang menampilkan artikel daripada Harian Metro yang bertarikh 4 Ogos 2009. Menunjukkan bahawa IT bukan satu bidang "lelongan" bahkan ditakuti kerana dianggap satu bidang yang sukar. Mungkin kerana bidang IT ini terlalu luas untuk diringkaskan didalam satu perenggan ayat.

Surat Khabar Lama Lebih Popular
Percayakah anda kenyataan ini? Tatkala kita membuka bungkusan roti canai, nasi lemak bahkan semasa mahu membuangnya barulah berminat untuk membaca artikel tersebut. Aneh bukan? Lebih-lebih lagi artikel yang pelik-pelik seperti gay tertekan. Contoh terdekat adalah artikel kerjaya IT lumayan diatas.

Apa pun semalam Twitter telah mengeluarkan senarai kata laluan yang diharamkan untuk digunakan oleh pengguna Twitter. 370 369 kata laluan seperti 123456, iloveyou, password123 bahkan vagina. Semuanya dimasukkan oleh techcrunch kedalam satu fail txt untuk tatapan anda.

Mungkin perkara ini berlanjutan daripada masalah Conficker dahulu yang mempunyai 246 kata laluan yang akan diteka sebagai brute force semasa memecah masuk kedalam sistem rangkaian. Sumber: TechCrunch, Sophos, Gawker

Sabtu, 19 Disember 2009

Satu Dekad 2000-2009

10 Tahun
Mudah kata sudah 10 tahun K mengunakan komputer secara "sebenar". Walaupun sejarah penggunaan komputer adalah lebih awal daripada itu. Teringat kembali game Skifree (gambar) yang pada masa itu K tidak tahu jenis komputer dan OS yang digunakan kerana terlalu kecil. Lebih mudah rasanya untuk mengatakan 10 tahun atau mungkin lebih beberapa bulan.

Sejarah Sedekad
Antara yang K masih ingat.
1. Windows 98: tahukah anda bahawa windows 98 ni pernah mengalami kejadian yang hampir sama ketika XP tiba? Stabil dan mudah.


2. Homeworld: Tak perlu kata banyak. K telah terangkan dahulu.

3. Half-Life: Pening tapi seronok.

4. Adobe Photoshop 7: Inilah asas penglibatan K didalam dunia gambar digital. Susah dan menarik. Masih ingat pada masa itu disebelah K adalah buku manual dan tutorial penggunaan Adobe Photoshop 7. Kombinasi kekunci adalah penting didalam Adobe Photoshop 7. gambar [via]


5. Code Red: Jika kini orang berkata tentang Conficker, dahulu Code Red adalah salah satu cecacing yang paling bahaya dengan lebih 350, 000 pelayan web telah dinodai. Gambar [via]


6. Brontok: Ini adalah virus yang mengajak K mempelajari OllyDbg, Sandboxie dan kejuruteraan balikkan (baca: reverse engineering) untuk mengetahui bagaimana dia beroperasi. Punca utama penglibatan K kedalam dunia sekuriti (sekarang sudah kurang). Masa tu cuba-cuba. Kerana tak tahu apa-apa.


7. Gempa Bumi Taiwan: 2006. Masa itu di Matrik. Lebih sebulan internet seperti hidup segan mati tidak mahu. Terlalu perlahan. Terlalu terlalu perlahan. Selepas kejadian itu selalu pula cable bawah laut dimana-mana putus.

8. Dan lain-lain yang kurang melekat di dalam memori.

Korang pula?

Isnin, 18 Mei 2009

Kenapa Virus Wujud?

Bukan Virus Influenza A (N1H1)
Artikel ini tidak kene mengena dengan mana-mana bahagian didalam kes Influenza A (N1H1) atau Selsema Babi dan pesawat MH091. Virus yang ditulis adalah berkaitan dengan virus berbentuk digital atau lebih mudah disebut, virus komputer. Persoalannya kini adalah, mengapa virus dicipta? Sesungguhnya tiada apa yang dilakukan oleh manusia tanpa ada sebarang sebab dan agendanya. Oleh itu mengapa virus ini dicipta. Sebab virus dicipta boleh dibahagikan kepada beberapa bahagian utama seperti yang di tulis oleh Chad Perrin didalam laman blog techrepublic. Antaranya adalah;

Kemarahan
Isu ini kerap kali K temui didalam virus yang berasal daripada Indonesia khususnya, pertama kali K jumpai adalah didalam virus brontok, dengan mesej yang lebih kurang sama pada setiap jenis variasi mereka.


Jika dilihat daripada gambar mesej ini (tekan untuk lebih jelas), menunjukkan bahawa pembuat virus tersebut mempunyai dendam dan ada sesuatu yang tidak disenangi olehnya kepada orang atasan mahupun kepada pemimpin sesebuah negara. Bagi K, caranya amat kreatif tetapi secara totalnya tidak baik untuk diamalkan oleh semua orang kerana kesannya yang akan menganggu orang lain.

Kekayaan
Siapa kata virus tidak membawa kekayaan kepada pembuatnya? Kebanyakkan virus yang tersebar luas sekarang adalah kerana mereka dibayar oleh seseorang untuk kebaikkan agen tersebut. Contoh paling mudah yang boleh K berikan adalah virus sobig pada tahun 2003 dan conficker pada tahun 2009. Sobig dicipta untuk menyebarkan spam kepada mangsa. Setiap mangsa yang dijankiti akan di pasangkan secara senyap dengan satu aplikasi yang digelar sebagai WinGate yang membolehkan server spam mendapat maklumat mangsa dan menghantar spam kepada mereka. Conficker pula didalam variasi terkini, Conficker.E memasang dua aplikasi, Waledac dan SpyProtect 2009 untuk tujuan spam dan menakutkan pengguna ancaman Conficker didalam sistem mereka. SpyProtect 2009 ini juga digelar sebagai antivirus tipu. Kedua-dua virus ini amat popular didalam kehebatan mereka menyebarkan virus dalam jangka masa panjang. Sehingga kini kedua-dua penulis virus tersebut masih tidak dapat dijumpai dan pihak Microsoft memberikan ganjaran sebanyak US$250,000 setiap seorang kepada sesiapa yang dapat memberikan petunjuk kepada mereka tentang penulis virus tersebut. Ironinya kedua-dua virus ini mematikan diri mereka setelah satu jangka masa secara automatik. Sobig (10 September 2003) & Conficker (3 Mei 2009)

Politik, Organisasi & Negara
Virus juga kadang kala mampu digunakan didalam hal hal sebegini terutamanya jika organisasi A tidak disukai oleh organisasi B, oleh itu B menyuruh penjahat siber agar menyerang sistem web A agar tidak dapat dimasuki oleh pelanggan, kemudian pelanggan tersebut akan pergi ke B sebagai alternatif pilihan. Antara serangan yang selalu dilakukan adalah DDoS, seperti mana yang berlaku kepada Estonia yang diserang oleh Rusia didalam Peperangan Siber Pertama. Untuk melakukan DDoS, penjenayah siber ini perlu mempunyai senarai "zombie" atau "tentera" terlebih dahulu dan disebabkan itu, virus dicipta. Untuk menjadikan mangsa virus tersebut sebagai "hamba abdi" kepada penjenayah tersebut supaya dapat menyerang organisasi A. Malah jika dilihat Google dan Yahoo juga pernah terkena serangan sebegini.

Kesimpulan
Terdapat banyak lagi sebab dan pecahan didalam sebab mengapa virus komputer ini dicipta. Apa pun sebabnya virus adalah satu perkara yang tidak bagus untuk pengguna komputer dan seharusnya perkara ini di ambil berat lebih lagi kepada sesebuah organisasi mahupun syarikat. Semoga anda sentiasa selamat daripada ancaman virus.

Rujukan
Abang Juhar, T. (2006) Dikeluarkan pada 23 April 2006. 9 langkah jitu membasmi Rontokbro dan Mybro. Hiper-rangkai: www.vaksin.com
Chad, P. (2009) Dikeluarkan pada 24 April 2009. Why do people write viruses? Hiper-rangkai: blogs.techrepublic.com.com
Wikipedia, the free encyclopedia. Conficker. Hiper-rangkai: en.wikipedia.org
Wikipedia, the free encyclopedia. Sobig (computer worm). Hiper-rangkai: en.wikipedia.org
Wikipedia, the free encyclopedia. WinGate. Hiper-rangkai: en.wikipedia.org

Selasa, 28 April 2009

Virus Popular: Baik Atau Sebaliknya? Sesi 2

Kemaskini_1: 28 April 2009

Kejuruteraan Sosial
Walaupun sebagai pengguna, kita dapat mengelakkan daripada sistem kita dijangkiti dengan mengikuti beberapa panduan yang sering diberikan dan diperhebahkan seperti mana yang ditulis oleh liquidsilver didalam blognya yang menceritakan tentang bagaimana untuk mengelakkan daripada sistem dijangkiti sebarang anasir jahat. Namun begitu K sarankan anda lebih berhati-hati kerana mereka yang membuat virus itu bukanlah orang yang biasa. Tetapi seharusnya pakar didalam kejuruteraan sosial - social engineering. Contoh terbaik adalah Kevin D. Mitnick, orang yang telah mengeluarkan perkataan "social engineering" itu sendiri (Joan, 2008) adalah seorang penggodam. Dan K lebih mahu memperkatakan perkara yang berkaitan dengan bagaimana mereka berfikir untuk mempengaruhi pengguna agar pengguna jatuh kedalam perangkap mereka. Sebelum itu, takrifan mudah untuk kejuruteraan sosial adalah serangan yang melibatkan manusia dan cara memanipulasikan mereka untuk tujuan yang tertentu (Alexander, 2009).

Spam & Phishing - jika dibandingkan kaedah spam & phising lama dan spam & phishing yang cara yang baru amat berbeza terutamanya dalam hal bagaimana untuk mempengaruhi pengguna. Antaranya adalah menggunakan berita yang benar dan sahih yang dimanipulasikan agar menjadikan emel tersebut kelihatan benar. Seperti mana kes yang menggunakan Kempen Pilihanraya Presiden Amerika sebagai asas yang amat bagus untuk mempengaruhi pengguna. Juga terdapat beberapa cara yang lain seperti permyataan pembidaan anda didalam laman popular seperti eBay yang masih tidak dibayar dan juga tentang akaun bank yang memerlukan anda memasukkan data sensitif. Oleh itu berhati-hati dengan apa yang anda terima dan siasat terlebih dahulu.

Jaringan Sosial Maya - Friendster, MySpace dan kini Facebook dianggapkan sebagai salah satu peluang yang boleh digunakan untuk mereka untuk mendapat keutungan (Joan, 2009). Didalam jaringan sosial maya ini terdapat satu kelemahan yang nyata, iaitu anda tidak boleh meneka adakah orang yang memberi mesej kepada anda itu adalah orang yang benar. Oleh kerana itu taktik phishing kerap dilakukan untuk mengambil akaun dan katalaluan untuk digunakan sebagai "mangsa" yang boleh memanipulasi pengguna dalam melakukan sesuatu, seperti yang terjadi kepada Friendster. Seperti contoh, akaun A telah di godam, dan A memberi mesej kepada B yang merupakan rakannya. "Nak pinjam duit, dompet kene curi, bank in ke Bank XXXXX, no akaun 1234567890". Dan taktik ini menjadi apabila B memasukkan duit seperti mana yang disuruh didalam mesej A. Tanpa diketahui sama ada adakah A benar-benar menyuruhnya berbuat sedemikian. Begitu juga dengan menyuruh B memuat turun sesuatu (virus) untuk melihat sesuatu yang menarik. Dengan cara itu, penyebaran virus akan berlaku.

Infeksi virus - Terdapat juga yang cuba untuk berlakon sebagai seseorang daripada Pusat Sokongan sesebuah syarikat sekuriti (Joan, 2009) yang mengatakan bahawa sistem anda telah dijangkiti sejenis virus dan perlukan bantuan. Selepas itu diberikan sebuah aplikasi yang dikatakan mampu untuk menghilangkan perkara virus tersebut. Perkara ini sebenarnya lebih menarik dan dapat mudah dipercayai dengan menampilkan simbol syarikat, alamat syarikat, dan juga digabungkan dengan berita yang disahkan daripada sumber yang dipercayai. Dengan itu penipuan tersebut akan berjalan dengan lancar.

Rumusan
Oleh itu walaupun terdapat beberapa kebaikkan disebabkan virus yang popular, tidak pula kita harus abaikan sehingga yang buruk itu datang kepada kita semula. Semoga anda dapat mengelakkan diri daripada menjadi salah seorang daripada mangsa virus popular. Sebarang komen serta cadangan dialukan. Owh, sebelum itu menurut Reuters UK, Conficker telah bangkit semula (sekali lagi).

Penafian
K bukan seorang yang mempunyai latar belakang dalam mempelajari kejuruteraan sosial dengan formal, tetapi hanya dengan pengalaman dan pembacaaan melalui pembelajaran bukan formal. Serta apa yang ditulis didalam penulisan ini tidak mempunyai sebarang jaminan bahawa ianya tepat dan benar. Oleh itu penulisan ini tidak disarankan untuk digunakan didalam mana-mana penulisan bersifat akademik.

"security is not a product, it's a process"

Rujukkan
Alexander, M. (2009) Dikeluarkan pada: 4 Mac 2009. We aren’t dead, yet.. Hiper-rangkai: www.isyourmissioncritical.com
Joan, G. (2009) Dikeluarkan pada: 16 Februari 2009. 9 Dirty Tricks: Social Engineers' Favorite Pick-Up Lines. Hiper-rangkai: www.csoonline.com
Joan, G. (2008) Dikeluarkan pada: 6 November 2008. Social Engineering: Eight Common Tactics. Hiper-rangkai: www.csoonline.com

Isnin, 27 April 2009

Virus Popular: Baik Atau Sebaliknya? Sesi 1

Kemaskini_1: 28 April 2009

Conficker: Virus Selebriti
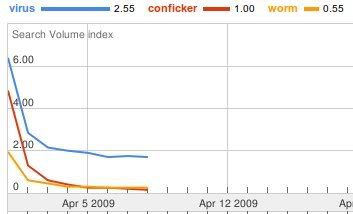
Jika boleh diletakkan semua virus dalam satu ranking populariti, K percaya Conficker adalah antara yang boleh dikatakan popular, seiring dengan nama besar seperti CodeRed, Blaster dan ILOVEYOU. Populariti Conficker melonjak naik terutamanya pada 1 April 2009 yang mana berdasarkan Google Trend, jumlah carian yang menggunakan katanama "conficker" melebihi 2.00 mata dan "virus" melebihi 3.00 mata. Sekaligus menunjukkan keperihatinan pengguna tentang isu ini. Tetapi adakah virus selebriti ini memberi kebaikkan ataupun sebaliknya. K menulis tentang perkara ini.

Bukan isu Conficker
Boleh dikatakan bukan tujuan K untuk menulis perkara berkaitan dengan Conficker, tetapi untuk mencari "helah" yang tersembunyi disebalik popularitinya. Tidak dinafikan bahawa populariti sesuatu virus menunjukkan virus tersebut digeruni dan pengguna akan mengambil perkara yang sewajarnya untuk mengelakkan diri mereka daripada menjadi mangsa. Mereka akan mengingatkan rakan-rakan dan ahli keluarga mereka tentang perkara ini. Tetapi sampai bila. Apabila ancaman tersebut "hilang", sekuriti tersebut diabaikan sepenuhnya. Sehingga amaran yang akan datang tiba. Apakah kebaikkan yang boleh didapati daripada situasi ini.

Populariti
Ada baiknya perkara ini terjadi, orang mula mengesan bahawa virus sekarang bukan mudah untuk ditangani dan jalan terbaik adalah menghindari sistem anda daripada terkena jangkitan virus tersebut. Sedia maklum bahawa virus boleh datang didalam pelbagai cara. K boleh membahagikan cara serangan tersebut kepada dua cara asas. Dalaman dan luaran.


Dalaman - serangan ini lebih tertumpu untuk menggunakan pengguna itu sendiri untuk menjalankan fungsi virus tersebut. Dengan cara yang tidak disedari oleh pengguna tersebut. Cara yang klasik ialah emel, virus ILOVEYOU menggunakan emel yang mengatakan "surat cinta" - love letter telah sampai ke inbox anda dan anda perlu memuat turun sebuah fail yang dinamakan sebagai LOVE-LETTER-FOR-YOU.TXT.vbs dan pengguna akan menekan fail tersebut untuk menjalankan fungsi virus. Serangan yang berbentuk skrip terutamanya javascript juga boleh dimasukkan kedalam bahagian ini. Menggunakan ala hiper-rangkai yang boleh diteka oleh pengguna untuk menjalankan skrip atau lebih dikenali dengan nama "clickjacking" Cara yang lain adalah seperti menggunakan sistem storan yang popular seperti storan kad kilat - flash card storage seperti pemacu kilat USB - USB Flash Drive (UFD) atau lebih dikenali sekarang dengan nama thumbdrive. Modus operandi yang mudah iaitu dengan menggunakan autorun.inf yang membolehkan mana-mana fail yang diaturkan dapat dijalankan dengan sendiri tanpa perlu ditekan oleh pengguna dengan ketika pengguna membuka direktori UFD terbabit. Terdapat juga beberapa aplikasi yang nampak seperti "percuma" tetapi menggunakan cara tersebut untuk mengambil keuntungan daripada pengguna, sebagai contoh virus yang diletakkan didalam aplikasi pengeluar kunci - key generator (keygen). Secara mudah, serangan berbentuk dalaman ini melibatkan pengguna secara terus.

Luaran - cara serangan ini lebih kasar dan tertumpu untuk mencari jalan bagaimana untuk menyerang sesuatu sistem, sama ada untuk melumpuhkannya mahupun memecah masuk sistemnya dengan pelbagai tujuan. Serangan yang bersifat ini sukar untuk berlaku dikalangan pengguna biasa. Lebih tertumpu kepada pengguna komersial seperti syarikat yang besar mahupun laman web yang popular. Serangan daripada jaringan dalaman - intra-network juga dimasukkan kedalam kategori ini seperti mana yang dilakukan oleh Conficker didalam menyebarkan virus tersebut ke semua sistem yang berada didalam satu jaringan. Seperti mana yang berlaku kepada sistem Kemeterian Pertahanan United Kingdom yang diserang Conficker berdasarkan jaringan dalaman.Serangan seperti Denial of Service - DoS, rampasan - hijack ataupun penggodaman - hacking boleh dilakukan kepada sasaran ini. Contoh terbaik adalah bagaimana sebuah negara boleh dilumpuhkan menggunakan serangan siber yang digelar Perang Siber Pertama, Rusia - Estonia. Jika difikirkan laman web tempatan juga tidak terkecuali menerima nasib yang sama, seperti tranungkite.net yang dijatuhkan oleh serangan DoS dan kini dalam proses penaikkan semula laman tersebut. Sebenarnya cara dalaman serta luaran ini saling berkaitan kerana setelah serangan dibuat dari cara dalaman, maka mereka boleh mengawal sesuatu sistem tersebut daripada luar. Contohnya perisian perisik - spy software (spyware). Apabila sesuatu sistem tersebut dijangkiti dengan aplikasi seperti ini, aplikasi tersebut boleh "membuka" lubang - backdoor/hole supaya mereka dapat mengawal sesuatu sistem tersebut dengan mudah. Atau memasukkan sebarang virus kepada sistem tersebut untuk tujuan yang lain pula. Dapat disimpulkan bahawa serangan luaran ini kadang kala tidak disedari oleh pengguna itu sendiri dan ada yang tidak perlu melibatkan pengguna.

Ada Baiknya
Berbalik kepada tajuk asal, kebaikkan populariti sesuatu virus dalam konteks sekuriti. Bagi K, ada baiknya. terutamanya didalam hal perihatin dan kesedaran. Lebih lagi apabila media, badan bertanggungjawab bahkan para pembina blog menjalankan tugas mereka menerangkan apa yang berlaku untuk peringatan pengguna (Adam, 2009). Secara tidak langsung menjadikan pengguna lebih prihatin dan cekap untuk mengetahui perkara yang terbaru didalam bidang sekuriti sistem. Contoh yang termudah untuk dilihat, pengguna telah mula sedar kepentingan untuk membuat kemaskini berkaitan dengan data antivirus mereka dan membuat imbasan secara tetap untuk memastikan sistem mereka bebas daripada virus. Perbandingan antara vendor antivirus juga kerap kelihatan didalam mana-mana forum didalam perkara yang berkaitan dengan kemampuan ataupun kecekapan sesuatu antivirus. Menunjukkan pengguna komputer sekarang "terdesak" untuk mencari sistem keselamatan untuk mereka daripada anasir tersebut.

Ada Buruknya
Secara faktanya bukan hanya ada satu virus didalam dunia ini, dan jika seluruh dunia hanya bertumpu kepada satu jenis virus sahaja, maka yang akan berlaku adalah - bencana (Robert, 2009). Bencana kepada pengguna komputer apabila virus yang lain pula mengambil peluang ini untuk merebak. Jika dianalogikan kepada situasi peperangan klasik, Conficker itu hanyalah anak panah yang menuju ke musuh, antara tepat atau tidak. Tetapi paling tidak, tetap akan melekat dibadan mereka yang tidak bernasib baik. Dan daripada itu, barisan tentera berkuda dan tentera yang lain menuju laju untuk menghentam musuh yang lalai kerana leka mengelakkan diri daripada anak panah tersebut. Apabila musuh terlalu takut dan fobia kepada "anak panah" akan datang pula "tentera" yang lain untuk meneruskan apa yang dilakukan oleh "anak panah". Dan kemungkinan besar juga "anak panah" tersebut boleh membantu "tentera" tersebut untuk mengalahkan musuh mereka. Itu yang akan berlaku apabila semua orang tertumpu pada hanya satu virus. Dan apa yang terjadi pada 1 April dan Conficker yang ditunjukkan oleh Google Trend (gambar) mungkin akan menyebabkan perkara diatas menjadi kenyataan apabila kurangnya pengguna yang mengambil tahu tentang Conficker selepas 1 April. Mungkin mereka mengatakan bahawa Conficker hanyalah helah seperti mana Y2K dahulu dan mungkin tidak akan mempercayainya apabila Conficker menyerang sekali lagi nanti.


Penafian
K bukan seorang yang mempunyai latar belakang dalam mempelajari kejuruteraan sosial dengan formal, tetapi hanya dengan pengalaman dan pembacaaan melalui pembelajaran bukan formal. Serta apa yang ditulis didalam penulisan ini tidak mempunyai sebarang jaminan bahawa ianya tepat dan benar. Oleh itu penulisan ini tidak disarankan untuk digunakan didalam mana-mana penulisan bersifat akademik.

"security is not a product, it's a process"

Rujukkan
Adam, O. (2009) Dikeluarkan pada: 21 April 2009. Celebrity Viruses Improve Security. Hiper-rangkai: www.securityfocus.com via Shanmuga (2009) Dikeluarkan pada: 25 April 2009. Celebrity Viruses Improve Security. Hiper-rangkai: www.malwarehelp.org
Robert, M. (2009) Dikeluarkan pada: 24 April 2009. Conficker hype may have harmed security efforts, FBI cyber chief says. Hiper-rangkai: www.computerworld.com via Shanmuga (2009) Dikeluarkan pada: 25 April 2009. Conficker hype may have harmed security efforts. Hiper-rangkai: www.malwarehelp.org

Jumaat, 24 April 2009

Conficker. Sesi Pembersihan

Titik Noktah
Mungkin penulisan kali ini akan menutup segala penulisan yang berkaitan dengan Conficker. K petik daripada laman web sekuriti negara jiran, Vaksin.com. K membaca artikel Vaksin.com sejak daripada zaman brontok dahulu untuk mencari jalan untuk menhapuskan virus lokal - tempatan tersebut. Penulisan ini akan menceritakan tetang serba sedikit tentang peralatan alternatif untuk melakukan pembersihan Conficker daripada sistem anda. Semoga membantu mereka yang menhadapi kesukaran dalam melakukan pembetulan dan pembersihan virus conficker - kido - downadup yang degil ini.

Kaspersky AVP Removal Tool
Dikeluarkan oleh Kaspersky, antara pengeluar antivirus dan sekuriti yang disegani dan dihormati dalam bidangnya. Merupakan salah satu daripada alatan yang bagus untuk digunakan untuk membaiki sistem anda daripada conficker. Anda boleh mendapatkannya di [sini].

Norman Malware Cleaner
Dahulu K selalu menggunakan pembersih ini kerana ianya percuma dan bagus. Tetapi hanya ada satu kelemahan nyata, mempunyai hayat yang pendek, hanya kira-kira dua minggu. Tetapi kelebihannya adalah mempunyai kemampuan untuk membetulkan semula registry yang telah diubah. Satu perisian pembersihan yang bagus untuk dicuba. Anda boleh mendapatkannya di [sini].

McAfee AVERT Stinger
Antara peralatan lama untuk membasmi sistem daripada virus diwaktu kecemasan. Mempunyai rekod yang baik dahulu, tetapi kini disaingi oleh beberapa peralatan yang lebih baik daripadanya. Tetapi untuk menentang Conficker, Stinger masih dapat dibanggakan. Untuk memuat turun, sila tekan di [sini].

Malicious Software Removal Tool

Dikeluarkan oleh pembina sistem operasi Windows, Microsoft. Mereka sendiri mempunyai peralatan untuk membuang anasir daripada sistem anda, walaupun kurang digunakan oleh pengguna mereka sendiri. K tidak mempunyai banyak pengalaman dengan aplikasi ini dan apa yang K boleh katakan, tidak salah mencuba dan anda boleh mengambilnya secara percuma di [sini].

KidoKiller
Satu lagi peralatan khas yang dikeluarkan oleh Kaspersky. Tetapi memang memfokuskan kepada pembasmian Conficker sahaja. Menggunakan paparan arahan berbaris di command prompt. Pantas dan mudah, berminat? Dapatkannya di [sini].

W32.Downadup Removal
Siapa tidak kenal Symantec? K pernah menggunakan produk Symantec daripada tahun 2004 sehingga 2006. Tetapi berhenti selepas itu kerana kehadiran Kaspersky yang menawan hati dari pelbagai segi. Tetapi dalam soal aplikasi pembersihan, symantec tidak dapat dinafikan kehebatannya. Anda yang berminat boleh membaca arahannya di [sini]

EConfickerRemover
Aplikasi pembersihan terakhir ini dikeluarkan oleh Eset atau lebih dikenali dengan produknya Nod32. Malangnya aplikasi ini mungkin sedikit sukar untuk digunakan kerana perlu dijalankan didalam command prompt sepenuhnya.

Penafian
Kesemua aplikasi ini bukanlah sebagai alternatif kepada sistem antivirus sebaliknya hanyalah bantuan disaat kecemasan sahaja. Dan anda digalakkan mempunyai sistem antivirus yang sebenar. Sebarang kerosakkan mahupun kehilangan ataupun kerugian yang berpunca daripada artikel ini adalah tanggunjawab pengguna sendiri.

Rujukan
Adi, S. & Alfons, T. Dikeluarkan pada 22 April 2009. MEGA Tes 8 Tools Conficker Killer. Hiper-rangkai: vaksin.com

Rabu, 15 April 2009

[Sekuriti] Twitter: Cacing Telan Burung

Tarikh Keluaran Artikel: 15 April 2009

Twitter si Burung Biru
K merasakan bahawa anda semua tahu apa itu Twitter. Dan K juga pernah memperkatakan tentang keselamatan dan sekuriti didalam menggunakan Twitter. Kini musuh baru burung biru ini adalah "makanannya" sendiri. Cacing; atau istillah sebenar cecacing : virus.

Mangsa Makan Pemangsa
Perkara ini terjadi sepanjang minggu lepas apabil seorang remaja yang berusia 17 tahun yang mungkin terlalu bosan dengan hidupnya membuat virus tersebut dan menyebarkan dalam empat akaun twitter. Dia sendiri telah menghantar emel kepada pihak PCMag untuk menyatakan bagaimana virus tersebut dibuat dan modus operadi virus tersebut (Chloe, 2009). Walaupun virus ini bukanlah satu virus yang hebat, dan hanya 100 orang sahaja yang terkena dan selepas itu akaun tersebut dibuang. Tetapi bukan itu yang diperdebatkan, tetapi sekuriti didalam penggunaan Twitter. Kerana modus operandinya adalah menggunakan sedikit cuma javascript untuk menyebabkan kod virus tersebut boleh berjalan. Bagaimana Twitter yang mempunyai limitasi karekter sehingga 140 karekter dapat memuatkan satu skrip javascript itu yang ditekankan.

Tiga Serangan
Serangan pertama adalah bertumpu kepada propaganda. Supaya pengguna pergi ke laman StalkDaily* dan akan menjangkiti akaun yang memasuki laman tersebut (Elinor, 2009). Serangan kedua mempunyai kata nama "Mikeyy" dan yang ketiga menggunakan teknik yang telah K katakan dahulu, pemendekkan url, daripada laman bit.ly.

Serangan kedua dan ketiga adalah berkaitan kerana serangan kedua mempunyai kata nama "Mikeyy". Dan serangan ketiga menggunakan kembali "Mikeyy" untuk menyamar sebagai pembuang (removal) untuk virus Mikeyy tersebut. Cara yang amat baik dan selalu dipergunakan oleh pembuat virus dan pembuat antivirus tipu. Termasuklah apa yag terjadi kepada Conficker.

Elak Daripada Terjadi

Jika anda pengguna Firefox, ada baiknya anda memasang NoScript sebagai langkah paling effektif. Kerana jika tidak hanya satu cara untuk memastikan anda selamat, matikan fungsi javascript. K tidak pasti berapa ramai yang mahu mematikan fungsi JavaScript mereka. Begitu juga dengan url yang anda dapat didalam Twitter. Berhati-hati dan fikir dahulu sebelum menekannya. Owh, lupa tentang satu perkara virus ini boleh menjangkiti mana mana sistem operasi termasuk Mac dan Linux kerana penggunaan JavaScript. Oleh itu cara terbaik yang K lihat adalah menggunakan NoScript.

*StalkDaily masih berfungsi seperti biasa. Dan WOT telah mengklasifikasikannya sebagai "tidak boleh dipercayai" dan "merbahaya". Oleh itu sebarang yang berlaku adalah tanggungjawab anda sendiri.

Rujukkan
Chloe, A. (2009) Dikeluarkan pada 13 April 2009. Twitter Squishes Worms; Author Owns Up. Hiper-rangkai: www.pcmag.com
Elinor, M. (2009) Dikeluarkan pada 13 April 2009. Twitter cleans up after weekend worm attacks. Hiper-rangkai: news.cnet.com
Gregg, K. (2009) Dikeluarkan pada 13 April 2009. Weekend worms strike Twitter, teen admits responsibility. Hiper-rangkai: www.macworld.com
Heather, W. (2009) Dikeluarkan pada 13 April 2009. NY teen claims to be responsible for Twitter worms. Hiper-rangkai: www.gadgetell.com
Sue, W. (2009) Dikeluarkan pada 13 April 2009. Social networks become the next big target of hackers, learn how to protect yourself. Hiper-rangkai: www.gadgetell.com

Selasa, 14 April 2009

[Khas] AMBNaC Dapat Banner Baru

Tarikh Keluaran Artikel: 14 April 2009
TambahBaik_1: 14 April 2009

Tulisan Ringkas
Setelah beberapa lama banner yang lama dapat bertahan daripada ditukar, akhirnya pada malam ini K mendapat idea untuk membuat banner baru. Mempunyai konsep yang tersendiri yang berkaitan dengan blog ini dan K.

Idea Asal
Idea asal adalah untuk membentuk satu situasi "bandar teknologi" yang menunjukkan bahawa blog ini adalah blog teknologi. Tetapi setelah difikirkan kembali, kekurangan bakat dan ditambahkan lagi dengan kesukaran menjadikan banner tersebut nampak "hidup", idea ini ditolak ketika telah sampai di peringkat memasukkan warna. Tekan gambar untuk melihat saiz asal, iaitu saiz banner sebenar. Mungkin gambarnya agak serabut untuk difahami, tetapi didalam fikiran, akan menjadi sangat cantik. Hanya tinggal didalam fikiran dan angan-angan.


Idea Adaptasi
K pernah membuat satu poster, yang menyatakan jika gagal kali pertama, jadikan dia sebagai versi 1.0. Oleh kerana ini adalah pembuatan banner K kali yang ketiga (jika tidak silap), oleh itu K jadikan versi gagal tersebut, 3.0. Dan selepas itu K menggunakan idea daripada "pintu rumah" yang keluarnya "cahaya" dari dalamnya sebagai idea utama. Masih menggunakan teknik perspektif tetapi kali ini lebih ringkas dan bersifat minimalisme, sifat blog ini sendiri. Akhirnya menjadi asas kepada banner terbaru ini adalah Bannerv3_11. No dibelakang adalah menunjukkan telah berapa perubahan drastik K lakukan kepada pembinaan banner ini.

Banner Baru

Akhirnya hasil yang boleh dikatakan sebagai calon terbaik dikeluarkan oleh K. Bannerv3_16. Tetapi mungkin akan dipertambah baikkan lagi dengan beberapa masalah yang masih belum diselesaikan dan Naga mengatakan terlalu kosong banner kali ini. Mungkin K akan menambah dan mungkin juga tidak, kerana sudah cukup bagi K banner kali ini menunjukkan apa yang sedang K fikirkan.

Terpulang Kepada Anda
Anda diberi kebenaran untuk membuat sebarang kenyataan berhubung banner ini kerana bagi K, apa yang anda nampak didalam banner tersebut yang mencerminkan K dan blog AMBNaC adalah penting. Kerana seni itu mempunyai sifat yang luas. Setiap orang akan melihat benda yang berlainan.

Apa Yang K Fikirkan
Didalam dunia ini terdapat banyak jenis blog, terdapat banyak jenis "niche". Dan AMBNaC diwujudkan untuk memegang niche "teknologi, komputer, sekuriti dan bahasa melayu". Oleh itu K juga berharap, K layak untuk membawa AMBNaC menjadi salah sebuah blog yang bertemakan begitu dan menjadi salah satu daripada tiang-tiang pengetahuan didalam bidang ini. K cuba mengamalkan sikap "lutsinar" didalam setiap post. Yang berdasarkan ilmu dan pengalaman K sendiri dan disangga oleh rujukkan. K tidak nafikan, blog K kelihatan begitu berat, seperti tesis (KNizam) didalam komennya di artikel Conficker. Episod Khas. Tetapi itulah harapan K, menjadi rujukkan kepada pencinta ilmu komputer didalam bahasa melayu.

Seperti biasa, kepada anda yang mempunyai komen, idea kutukan dan cadangan untuk kebaikkan blog ini, sila berbuat demikian diruangan komen. Spam tidak dibenarkan dan akan dibuang sama sekali.

Sekian terima kasih.

Sabtu, 11 April 2009

[Berita] Ruang Kerja 3D: Perlu atau tidak?

Tarikh Keluaran Artikel: 11 April 2009

BumpTop
Apabila diperkatakan tentang pengurusan ruang kerja atau kata lainnya desktop terdapat pelbagai cara yang menarik perhatian. Jika Linux terkenal dengan multi-ruangkerjanya yang dapat dimanfaatkan sepenuhnya untuk orang yang tahu menggunakannya, kini tiba satu lagi cara baru, yang dahulunya hanyalah satu prototaip, iaitu BumpTop.

Ruang Kerja 3D

Idea asalnya adalah untuk memberikan sistem pengurusan ruang kerja yang lebih efisian dan juga lebih realiti kepada pengguna komputer. jika dahulu hanya satu ruang kerja yang landai dan begitu membosankan jika terlalu penuh, kini cara tersebut dapat diubah dengan lebih cantik dan tersusun. Idea tersebut dibahagi kepada empat tunjang utama.

Pengurusan
Siapa yang mahu melihat sesuatu ruang kerja yang bersepah dan seringkali menjadikan ruang kerja kurang menarik dan berserabut. Oleh itu BumpTop mengatakan bahawa mereka mampu untuk menjadikan ruang kerja ada lebih terurus. Seperti didalam gambar, anda mampu untuk menyatukan semua perkara yang sama menjadi satu "tiang" dengan kata lain dikumpulkan bersama dan tidak berterabur. Kerana didalam kehidupan sebenar, semua file yang berkaitan akan dijadikan bersama, supaya mudah untuk dicari pada masa akan datang. Itu idea pertama.

Produktiviti
Apa bila sesuatu ruang kerja itu tersusun seraya itu juga produktiviti akan datang dengan sendirinya. Mudah untuk melihat fail yang diperlukan, mudah untuk membuat kerja seperti membuat salinan kepada pencetak, menghantar email, memasukkan fail kedalam storan luaran dan pelbagai lagi. Secara tidak langsung produktiviti kerja akan dapat dinaikkan.

Grafik Antara Muka Generasi Baharu
Sekarang ini, kebanyakkan grafik antara muka (GUI) mempunyai satu persamaan, cuba untuk menjadikan GUI itu lebih realiti daripada segi grafiknya mahupun fiziknya. Oleh kerana itu juga BumpTop menggunakan cara tersebut untuk menjadikan BumpTop sesuatu yang kelihatan lebih benar. Bukan hanya satu aplikasi yang hanya mementingkan grafik semata mata. Ia juga menyokong multi sentuh.

Jaringan Sosial Yang Mudah
Facebook, Twitter dan Emel, perkara yang biasa didengari pada masa kini, dan telah menjadi tren kepada semua pengguna yang mengikuti tren. BumpTop menyediakan sesuatu yang menarik kepada mereka dengan menyediakan kemudahan intergrasi secara terus dengan jaringan sosial virtual tersebut. Dengan hanya perlu menolak (bump) sesuatu fail keatas (top) logo aplikasi tersebut, fail yang anda tolak tersebut akan terus berintergrasi dengan aplikasi tersebut. Mungkin daripada perkara ini nama BumpTop itu didapati.

Kesimpulan Dan Pendapat K
Jika K baca daripada atas hingga kebawah, seperti K sedang membuat promosi tentang aplikasi ini. Maka itu ingin dinyatakan disini bahawa K tidak menggunakan aplikasi ini atas beberapa sebab;
  1. Versi untuk Linux masih tiada. K menggunakan Linux Ubuntu
  2. Kad grafik. K melihatkan perkara ini memerlukan kad grafik yang kuat. K hanya mempunyai chipset sahaja.
  3. Tidak perlu. K tidak memperlihatkan aplikasi ini adalah perlu. K tidak suka meletakkan barangan di ruang kerja. Tidak bebas.
Tetapi K tidak mengatakan aplikasi ini tidak bagus, anda boleh mencubanya dengan memuat turunnya di [sini]. Nyatakan apa pandangan anda tentang aplikasi ini di ruangan komen. Selamat mencuba K ucapkan.

Rujukan
Brad, L. (2009) Dikeluarkan pada 8 April 2009. BumpTop: Do we really need a 3D Windows desktop?. Hiper-rangkai: www.downloadsquad.com

**Tajuk ini ditunda keluarkannya daripada pukul 12.00 kepada pukul 02.00 kerana memberi laluan kepada Conficker. Episod Khas

[Sekuriti, Khas] Conficker. Episod Khas

Tarikh Keluaran Artikel: 10 April 2009

Atas Permintaan

Disebabkan ada permintaan untuk K beritahu pasal ni. K buat satu tajuk ringkas. Sekadar memberitahu. Kerana itu tugas K. Walaupun K telah katakan sebelum ini, K sudah muak dengan Conficker.

Conficker Telah Bangkit
Seperti yang K katakan dahulu, pembuat virus ini tidak sebodoh mana, sudah semestinya dia menggunakan google trend untuk mengkaji terlebih dahulu. Itu yang paling mudah. Untuk mengukur sejauh mana kehangantan virus tersebut di mulut pengguna. Setelah sedikit reda, serangan kembali menjelma. Kini Conficker muncul lagi. Muncul untuk menambah jumlah mangsa daripada ++12 juta kepada puluhan juta mungkin. Taktik serangan ini menggunakan cara yang K gelar sebagai e-gerila.


e-Gerila
Didalam peperangan, cara yang paling sesuai untuk menyerang mahupun untuk mempertahankan diri daripada musuh yang terlampau kuat adalah dengan cara gerila. Tunggu, serang dan lari. Itu yang dilakukan oleh Conficker. 1 April masa yang tidak sesuai. Oleh itu serangan dihentikan sementara. Walaupun masih ada yang terkena.. Tetapi jumlahnya tidak banyak. Serangan kedua dilancarkan seminggu selepas 1 April. Masa yang sesuai. Kerana ramai pengguna yang hanya berjaga-jaga ketika diberi amaran. Sentimen di kepala, hanya ada satu virus, conficker. Yang lain antivirus yang uruskan. Itu digelar sebagai kejuruteraan sosial. Menggunakan kelemahan orang, keinginan orang, dan fikiran orang terhadap sesuatu untuk kegunaan sendiri. Disini perkara ini telah diteliti oleh pembuat Conficker.

K Pernah Menulis
"3 April 2009? 7 April 2009? Atau mungkin bila masa dirasakan sesuai." - [Artikel] Projek Conficker: Batal. Bagi K, ramalan K tentang perkara itu telah tercapai. Dan K anggapkan serangan kali ini bukan yang terakhir, Conficker akan datang lagi. Walaupun K bukanlah seorang pakar. Mungkin pada bulan hadapan ataupun 2-3 bulan akan datang. Bergantung kepada keadaan semasa. Serangan demi serangan. Dan K mahu katakan disini, bukan hanya conficker yang berlegar di dalam talian bahkan seluruh dunia. Bahkan ada yang menyerupainya dengan tujuan yang sama. Tidak kurang juga yang mengambil kesempatan dengan menjual antivirus tipu untuk sedikit wang ($49.99), satu perniagaan yang menguntungkan walaupun menipu. Matlamat menghalalkan cara. Seperti biasa, "security is not a product, it;s a process".

Perlu Atau Tidak
Mengapa perlu anda takutkan Conficker? Mungkin K tidak takut kerana K menggunakan Linux. Perlu atau tidak sehingga menubuhkan "Conficker Worm War Room" seperti yang dilakukan oleh WIRED. K merasakan, perlu dan juga tidak perlu. Mengapa perlu, adalah kerana untuk membantu mereka yang tidak tahu supaya tahu tentang perkara ini. Dan tidak perlu kerana, mereka hanya akan berhati-hati pada masa ini dan abaikan pada masa hadapan. Buang masa.

Lupa untuk mengatakan berita yang paling baik. Linux dan Macintosh tidak ada kaitan dengan perkara ini. Dan variasi yang terbaru ini dikatakan terlalu di kunci (encrypt) ketat sehingga tidak dapat dibuka oleh penyelidik agar dapat membaca kod puncanya. Yang terakhir, apa komen anda tentang cara baru penulisan K? Mungkin ada yang tidak perasan, penulisan kali ini K menggunakan format (agak) baru. Berbeza sedikit daripada format lama. Komen anda adalah dikehendaki.

Rujukan
Brian, P. (2009) Dikeluarkan pada 9 April 2009 Conficker Tries Its Hand at Extortion. Hiper-rangkai: www.pcmag.com
Frederic, L. (2009) Dikeluarkan pada 9 April 2009. It's Alive! Conficker Wakes Up - And Now It Has a Business Model. Hiper-rangkai: www.readwriteweb.com
Heather, W. (2009) Dikeluarkan pada 9 April 2009. Conficker updates and drops code on infected computers. Hiper-rangkai: www.gadgetell.com
Joel, H. (2009) Dikeluarkan pada 9 April 2009. Conficker self-updates, launches false infection alert. Hiper-rangkai: arstechnica.com
Justin, M. (2009) Dikeluarkan pada 9 April 2009. Conficker worm may come back, claim researchers. Hiper-rangkai: www.techspot.com

Isnin, 6 April 2009

[Artikel] Conficker. Episod Akhir

Tarikh Keluaran Artikel: 06 April 2009

Setelah di tulis acap kali disini, sini, sini, sini juga di sini dan kali terakhir di sini.

Mengapa Conficker Gagal
Apa yang menyebabkan Conficker dikatakan gagal. Jika mengikut jumlah mangsa yang terkena ianya bukanlah satu perkara yang gagal semata-mata. Sehingga Confikcer.C dikatakan jumlah yang terkena adalah melebihi 15 juta sistem diseluruh dunia. Tetapi dalam faktor mana yang dikatakan Conficker gagal.

Sasaran Utama: P2P
Menurut Alternator yang dinyatakan melalui komennya didalam tajuk [Artikel] Projek Conficker: Batal;
fungsi dan konsep Conflicker (versi C) (i)ni lebih kepada (penyebaran melalui) P2P.
Perkara itu yang gagal dijalankan dengan baik oleh Conficker pada 1 April. Bukannya menyebarkan jenis virus yang baru, kerana Confiker.C telah dijumpai pada 6 Mac 2009 dan dianggarkan penyebaran bermula pada 4 Mac 2009 (Phillip, Hassen & Vinod, 2009). Apa pula kaitan antara 1 April dan Conficker?

Conficker.C & 1 April 2009
Di dalam kod sumber (source code) Conficker.C, terdapat satu bahagian yang mana virus tersebut akan melakukan naik taraf secara sendiri pada 1 April 2009 dan menyebarkan versi terbaru tersebut melalui rangkaian terutamanya menggunakan P2P. Tetapi itu yang tidak berlaku, kerana itu juga diistiharkan bahawa modus operandi Conficker.C pada 1 April adalah gagal. Walaupun terdapat beberapa kes yang melibatkan Conficker tetapi ianya tidak melibatkan dalam jumlah yang besar dan hanya melibatkan beberapa buah negara seperti Vietnam. Perkara utama dalam serangan Conficker adalah menyebabkan seluruh rangkaian akan lumpuh akibatnya. Ianya juga menyebabkan anda tidak dapat memasuki beberapa laman web yang melibatkan sekuriti seperti TrendMIcro dan WebSecure.

Fakta Kes Tempatan
Berdasarkan Alternator juga, kebanyakkan sistem komputer di Malaysia yang dijangkiti Conficker adalah berpunca daripada perkongsian pemacu kilat USB (USB Flash Drive - UFD). Kerana Conficker juga mampu merebak melalui cara tersebut. Jika di sorot kembali zaman kegemilangan Brontok yang digeruni satu masa dahulu, modus operandinya adalah sama dan hasilnya amat memberansangkan. Itu adalah zaman dimana kurangnya pengguna UFD tidak seperti sekarang. Oleh itu fikirkan bertapa meluasnya pengaruh Confiker di Malaysia.

Kesimpulan
Tujuan episod akhir ini adalah untuk menyatakan bahawa Conficker sebenarnya tidaklah seganas yang disangka jika anda tahu bagaimana untuk menanganinya. Cukup sampai sini, cukup pasal Conficker.Kerana anda perlu ingat bahawa bukan hanya Conficker/Kido/Downadup yang berada di luar sana, tetapi banyak lagi jenis yang lain. Oleh itu "security is not a product, it's a process".

Jika anda berminat untuk mengetahui adakah anda mengalami simptom Conficker yang paling mudah, tekan kursor tetikus anda di [sini]

Rujukan
Phillip, P., Hassen, S., & Vinod, Y. (2009) Dikeluarkan pada 8 Mac 2009. Kemaskini terakhir pada 4 April 2009. Conficker C Analysis. Laman Sesawang: mtc.sri.com

Khamis, 2 April 2009

[Artikel] Projek Conficker: Batal

Tarikh Keluaran Artikel: 02 Mac 2009

TambahBaik_1: 03 April 2009

Conficker.C

Setelah lama menunggu, setelah poster dipasang, setelah war war dilaungkan akhirnya Hari Conficker menjadi Hari Hoax terbesar di dunia selepas Y2K pada tahun 1999-2000. Setelah hampir 3 hari menunggu, tiada sebarang pergerakkan drastik yang dilakukan oleh Conficker. Akhirnya setelah bosan menunggu, amaran Conficker diturunkan kepada "berjaga-jaga" daripada "darurat" "hampir darurat". Nafas lega boleh ditarik, tetapi masih belum selamat....

Psikologi Balikkan
Jika benar apa yang K katakan, sebenarnya bukan pada 1 April Conficker.C akan dilepaskan tetapi lebih lewat, tatkala manusia telah mula lupa tentang ancamannya. 3 April 2009? 7 April 2009? Atau mungkin bila masa dirasakan sesuai. Kerana kini segalanya boleh dirancang, seperti penggunaan Google Trend (Dan, 2009). Kerana pada kali ini Conficker terlalu di berikan perharian seluruh dunia sehingga MyCERT sendiri mengeluarkan notis amaran Conficker diseluruh dunia dan disebabkan itu Confikcer tidak mencapai motifnya yang sebenar. Oleh itu perkuatkan pertahanan anda setiasa dan jangan sesekali dibiarkan terdapat celah untuk musuh berlari megah melepasi kubu anda. Kerana mungkin tanpa sedar sistem yang nampak kukuh di permukaan sebenarnya telahpun dikuasai oleh musuh tanpa sedar (Robert, 2009)(Alexander, 2009).

Apa itu conficker?
sila rujuk di sini, sini, sini, sini dan juga di sini

"Security is not a product, it's a process"

Rujukkan

Alexander, T. (2009) Dikeluarkan pada 2 April 2009. Number of Conficker.c-Infected PCs Much Bigger than Thought. Laman sesawang: www.efluxmedia.com
Dan, R. (2009) Dikeluarkan pada 2 April 2009. Hackers watch Google Trends to 'spamdex' results relating to Conficker. Laman sesawang: www.scmagazineuk.com
Robert, M. (2009) Dikeluarkan pada 1 April 2009. Conficker May Be More Widespread Than Previously Thought. Laman sesawang: www.pcworld.com

Rabu, 1 April 2009

[Khas] Selamat Hari Conficker

Tarikh Keluaran Artikel: 01 April 2009
TambahBaik_1: 03 April 2009

poster buat sendiri sempena hari conficker

Versi ala-ala movie. (Tekan gambar untuk paparan lebih jelas)

Tunggu Sebentar

Selasa, 31 Mac 2009

[Khas] e-Warkah*

Tarikh Keluaran Artikel: 31 Mac 2009

Adalah Dimaklumkan
Bahawa, K atau TMUkmkd tidak dapat/akan membuat post untuk beberapa hari yang akan datang, perkara ini adalah disebabkan terdapat beberapa perkara yang lebih penting untuk diselesaikan. Maka dengan itu, kepada pembaca setia mahupun yang tidak membaca. Terima kasih kerana membaca e-Warkah ini.

Adapun...
Adapun rehat daripada menulis ini bukanlah berpunca daripada mana-mana perkara seperti "Pertandingan JavaFX", "Hari Conficker" (yang K masih ragu-ragu tentang kebenarannya) mahupun "Kempen Pilihanraya 15 Penjuru".

Ingatan Terakhir
Sebelum mengundur diri, adalah dinasihatkan kepada semua pembaca, jangan lupa, tugas anda kepada sistem anda belum selesai, pastikan sistem antivirus, antimalware dan anti-segala-anti berfungsi ditahap optimum. Pengunduran diri ini bukan kerana kalah tetapi satu cara untuk lebih maju ke hadapan kelak. Semoga bertemu lagi di tajuk yang akan datang, K tinggalkan dengan quote daripada Mitnick yang popular di blog ini;

"Security Is Not A Product, It's A Process"

Yang benar,
Muhammad Syafiq bin Zainuddin @ TMUkmkd
Penulis AMBNaC

*e-WArkah di tajuk bermaksud warkah yang ditulis secara digital dan tidak berniat untuk menggunakan mana-mana nama, produk, hak cipta terpelihara individu mahupun syarikat. Segala bentuk penyalahgunaan hak cipta disebabkan nama ini adalah dinafikan.
**e-Warkah ini menggunakan sistem digital, tiada tandatangan diperlukan.

Jumaat, 27 Mac 2009

[Sekuriti] 1 April: Hari Conficker Sedunia

Tarikh Keluaran Artikel: 27 Mac 2009
TambahBaik_1: 31 Mac 2009

April Fool atau Hari Conficker
1 April datang lagi, ramai yang menyambutnya di seluruh dunia (K tidak menyambutnya). Tetapi pada tahun ini orang yang menyambutnya berkurangan kerana satu perkara. Tiada lagi yang lawak didalam 1 April tetapi hanya kegerunan dan ketakutan. Mengapa? Conficker ada jawapannya.

Conficker
Perihal Conficker telah acap kali K berikan pada tajuk artikel yang lepas [1] [2] [3] [4]. Sehingga artikel terakhir K menulis tentang Conficker, sebanyak 15 juta sistem telah menjadi mangsanya. Sebut sahaja didalam forum yang popular mana tiada membincangkan masalah virus ini. Dengan nama lain Kido, Downadup dan Downup. Virus ini mempunyai persamaan dengan botnet yang menjadikan sistem yang terkena serangannya sebagai zombie untuk tujuan DDoS.

Hari Conficker
Kini semua yang terlibat dengan sistem sekuriti Internet sedang bertungkus lumus menyiapkan diri mereka untuk menghadapi virus yang boleh dikatakan sebagai yang paling digeruni pada tahun ini. Jika anda tidak sdamengatakan hal ini serius, mengapa Microsoft menubuhkan satu kumpulan yang digelar "Conficker Coalition Working Group". Maka isu ini dianggap sebagai satu isu yang serius. Dianggarkan sudah terdapat lebih daripada 50,000 domain (Samatha, 2009) yang akan menyebarkan virus tersebut menjelang 1 April. Modus operandi yang paling mudah adalam menghantar memlalui emel sebagai spam atau emel lawak april fool yang mengandungi varian baru Conficker. Lupa untuk memberitahu, pada hari ini adalah ulang tahun ke sepuluh virus emel (Wolfgang, 2009). Virus yang pertama yang menggunakan modus operandi ini adalah Melissa, salah satu daripada virus yang paling "berjaya" pada zamannya.

Pertahanan
Sekuriti bukanlah produk tetapi proses. Ingat kata-kata tersebut. Oleh itu lakukan proses untuk menyelamatkan diri anda daripada menjadi mangsa, bukannya berharapkan kepada produk yang anda miliki. Tingkatkan kemampuan antivirus anda kepada tahap yang optimum, tingkatkan tahap firewall anda kepada tahap yang optimum, jika anda menggunakan komputer melalui jaringan perhatikan setiap data yang dihantar kepada anda. Tidak mempunyai fail yang mencurigakan. Perhatikan emel yang datang. Setiap URL yang diberikan terutamanya URL yang datang daripada khidmat pemendekkan URL.

Lupa untuk menekankan, conficker tidak dapat bertindak dengan bagus didalam Linux dan Mac OSX. - TambahBaik_1

"Security is not a product, it's a process"

Rujukan
Samatha, R. H. (2009) Dikeluarkan pada 26 Mac 2009. Conficker Worm #3: Prepare for April 1. Laman sesawang: www.tgdaily.com
Wolfgang, G. (2009) Dikeluarkan pada 26 Mac 2009. First email virus turns 10. Laman sesawang: www.tgdaily.com

Sabtu, 31 Januari 2009

[Sekuriti & Khas] Google rosak lagi?

Ya Allah, berkatilah Palestin kami
Tarikh Keluaran Artikel: 31012009
TambahBaik_1: 31012009, TambahBaik_2: 01022009

TambahBaik_1: Pembetulan bahasa

This site may harm your computer
Perkara ini jarang berlaku akhir-akhir ini, tetapi pada malam ini Google telah terkena sekali lagi masalah ini. ada kaitannya dengan conficker? Mungkin ya mungkin tidak. Bukan mudah untuk terjadinya maslaah ini pada engine carian yang hebat seperti Google. Adakah server enjin carian Google mengalami masalah DDoS dan terpaksa mengeluarkan notis ini untuk mengurangkan lambakkan. Sebab itu tiba-tiba K tidak dibenarkan untuk membuat carian menggunakan Google. Pada masa itu terkeluar juga pemikiran adakah Google rosak lagi? Setelah berfikir sejenak, dan pada masa yang sama K sedang mencari bahan untuk menulis sesuatu didalam blog, terus K menulis didalam blog tentang ini.

Untuk yang terkena, cara mengatasi
K teringat satu cara yang K sendiri gunakannya ketika terjadinya masalah ini dahulu, tukar IP address. Dan K telah lakukannya pada malam ini, elok pula Google ini. Dan pada masa kini, itu adalah cara terbaik untuk melepasi masalah ini. Semoga cara ini membantu anda yang mengalami masalah yang sama.

Masalah Selesai: Bug - TambahBaik_2
Akhirnya Google Blog sendiri telah mengeluarkan artikel tentang "gerhana" ini, dan mengatakan bahawa itu adalah "human error" atau didalam bahasa programming, logic error (kesalahan logik) kerana fail penapis yang mengimbas setiap url telah termasuk sekali dengan data "/", disebabkan itu kesemua laman yang dijumpai oleh Google akan dikatakan sebagai merbahaya dan perlu disekat. Oleh kerana itu, jurutera di Google telah pun membetulkan masalah ini dengan segera dan selepas itu tiada lagi masalah yang berlaku, jangkamasa "gerhana" ini berlaku adalah 40 minit.

Sumber tiba-tiba
SearchEngineJournal - Google is broken, the 2009 Edition
Pocketlint - Google deems entire internet malware
TribbleAdAgency - EPIC FAIL: This site may harm your computer
ZDNetUK - Google Search is currently broken
OverclockedClub
MediaBistro - Has Google Been Hacked? 'This Site May Harm Your Computer' Appears on All Search Results
CNETNewsSpeedAndFeeds - Google taking security a little too seriously?
TechFragment - Google Implementing Anti-Malware Feature in Search Results
TGDaily - Google search inoperable, reporting unfounded errors
DigitalLifestyles - Google Breaks!: “This Site May Harm Your Computer”
GoogleBlog - "This site may harm yout computer" in every search result ?!?!

Technorati Tags: , , ,

Ahad, 25 Januari 2009

[Sekuriti] Conficker: 10juta - 15juta++ Mangsa

Ya Allah, berkatilah Palestin kami
Tarikh Keluaran Artikel: 25012009

Rujuk Kembali
Artikel Confiker, Downadup mahupun Kido ini telah tulis sebelum ini di;
[Sekuriti] Conficker kembali lagi (3.5 juta++)
[Sekuriti] Conficker: 8.9 juta dan semakin bertambah
[Sekuriti] Conficker: 3/10, hospital dan Windows 7

Setanding dengan Slammer/Helkern
Tahun 2000 dunia dikejutkan dengan virus yang bergerak melalui email, iaitu ILOVEYOU yang mempunyai fail attachment "LOVE-LETTER-FOR-YOU.TXT.vbs". dan virus ini digelar sebagai yang terhebat untuk pembukaan millennium. Pembuatnya daripada Filipina.

Tahun 2001 digemparkan lagi dengan satu siri penyebaran virus yang dikatakan berasal juga daripada Filipina, iaitu Code Red Worm. cara sebaran yang menjadikan server sebagai mangsa dengan menjadikan mangsanya sebagai botnet dan melakukan beberapa serangan DDOS kepada beberapa IP termasuklah server White House.

Slammer/Helkern dan Blaster/Lovsan/Lovesan menyerang pula pada tahun 2003 dengan serangan yang menyerupai cara Code Red Worm. dikatakan begitu pantas dengan anggaran 75,000 mangsa dalam masa 10 minit. Keadaan menjadi lebih teruk apabila Microsoft SQL Server Desktop Engine (MSDE) sendiri dijangkiti dengan virus ini dan kepada pengguna yang mempunya MSDE didalam sistem mereka, mereka akan dijangkiti.

setelah 6 tahun tanpa satu virus yang hebat (brontok tidak dikira sebagai hebat tetapi menjengkelkan), Conficker pula seolah-oleh mahu mencipta nama dipersada virus kerana sehingga kini dianggarkan 10-15 juta mangsa telah dikorbankan oleh Conficker. Jika benar anggaran ini maka Conficker sudah sesuai untuk dianggap sebagai virus yang 'baik'.

Mungkin selepas ini anda adalah mangsanya

Sumber
TheIndependentGadget&Tech - Mystery virus hit 15 million PCs around the world
NZHeraldTechnology - Mystery virus hits 15 million PCs around the world
OrlandoSentinel - Infromation on the worm infecting millions of computers
Vaksin.com - Napak Tilas eksploitasi RPC Dcom vulnerability
Vaksin.com - RPC Dcom part III, Conficker mengganas di Indonesia

Selasa, 20 Januari 2009

[Sekuriti] Conficker: 3/10, hospital dan Windows 7

Ya Allah, berkatilah Palestin kami
Tarikh Keluaran Artikel: 20012009


Rujuk Kembali
jika anda terlepas info tentang conficker dan mahu mengetahuinya, sila rujuk kembali;
[Sekuriti] Conficker kembali lagi (3.5 juta++)
[Sekuriti] Conficker: 8.9 juta dan semakin bertambah


Tauhukah Tahukah anda....
tiga daripada sepuluh (3/10) komputer yang menggunakan Windows diseluruh dunia masih terdedah kepada seragan cecacing yang paling hebat pada awal tahun 2009 ini iaitu conficker a.k.a downadup a.k.a kido? dengan anggaran jumlah mangsa sebanyak 9 juta komputer diseluruh dunia dan masih meningkat, conficker boleh dianggap sebagai satu ancaman yang hebat di awal tahun. rangkaan itu dikeluarkan oleh firma sistem keselamatan, Qualys.

Hospital: bukan untuk komputer yang "sakit"
Jika post yang lepas K menceritakan tentang bagaimana sistem komputer di Kementerian Pertahanan United Kingdom lumpuh selepas diserang virus conficker yang "tidak dikenali", kinim mangsa besar besaran masih di United Kingdom, tetapi di bidang yang berlainan tetapi tetap kritikal iaitu sebuah hospital di Sheffield. jumlah komputer yang terlibat adalah 8,000. dan punca utama hanya satu, pengurus hospital bertindak dengan menutup semua update keselamatan Windows. pada mulanya hanya 800 komputer yang terkena dan komputer ini bertindak sebagai "agen" yang akan menyebarkan conficker kepada keseluruhan sistem rangkaian yang ada.

Microsoft: bantuan kecemasan dan bagusnya Windows 7
masalah ini membawa kesusahan kepada pengguna Windows dan kepada Microsoft secara keseluruhan kerana mereka akan disalahkan atas kelemahan sistem keselamatan mereka daripada mengekang kejadian ini berlaku. oleh itu Microsoft telah pun mengeluarkan bantuan kepada pengguna mereka, selain daripada patch yang perlu dilakukan oleh pengguna, mereka juga mengeluarkan Malicious Software Removal Tool yang terbaru yang dapat mengesan dan membuang conficker daripada sistem anda.

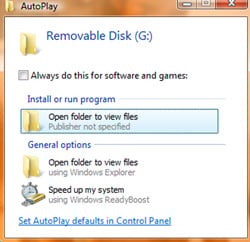
yang menarik pada Windows 7 adalah bagaimana Microsoft dapat membantu pengguna daripada "terkena" perkara ini dilain masa. gambar di sebelah kiri menunjukkan autoplay yang ditunjukkan jika storan luaran anda mempunyai "anasir" yang mahu menjalankan program dengan menggunakan fail autorun.inf. dan jika diperhatikan sistem autoplay ini dapat menunjukkan kepada pengguna yang mana patut diambil kerana di bahagian "install or run program" menggunakan icon folder dan sepatutnya kesemua fail yang boleh di jalankan (execute-able, .exe) perlulah menunjukkan icon mereka yang tersendiri bukannya icon folder. maka itu pengguna boleh memilih denga cara yang lebih baik. dan jika dapat diperbaiki lagi sistem ini kemungkinan pengguna akan terkena virus dengan cara ini akan dapat dikurangkan. dan jika anda menggunakan cara yang lebih baik seperti, autorun eater perkara ini akan dapat dikurangkan dengan berkesan sekali.

Sumber
TheRegisterSecurity - Conficker seizes city's hospital network
TheRegisterSecurity - Conficker Autoplay ruse gets teeth into Windows 7
TheRegisterSecurity - Three in 10 Windows PCs still vulnerable to Conficker exploit
AlBawaba - Microsoft's Forefront antivirus technology helps protect against Conficker worm family
LittleAbout - New malicious software haunts global market
News.idealo - Windows offers patch and removal tool to attack Downadup virus

Isnin, 19 Januari 2009

[Sekuriti] Conficker: 8.9 juta dan semakin bertambah

Ya Allah, berkatilah Palestin kami
Tarikh Keluaran Artikel: 20012009
TambahBaik_1 - 20012009

Rujuk kembali
Jika anda tidak mengetahui tentang Conficker, sila rujuk kembali tajuk terdahulu;
[Sekuriti] Conficker kembali lagi (3.5 juta++)

Update sistem anda (ingatan kali kedua)
Ini adalah ingatan K untuk kali kedua kerana K tidak mahu anda menjadi salah seorang mangsa kepada cecacing ini. update sistem anda, antivirus anda untuk menghadapi serangan cecacing Conficker yang amat dahsyat yang menyerang pengguna internet di masa ini. jangan lupa untuk backup segala data penting anda ke storan luaran kerana jika berlaku apa-apa perkara maka data anda tidak akan hilang begitu sahaja, jangan tangisi data yang hilang dikemudian hari.

Kementerian Pertahanan United Kingdom lumpuh

walaupun tidak dikatakan jenis virus apakah yang menyerang sistem data Kementerian Pertahanan United Kingdom tetapi ramai pemerhati mengatakan bahawa ianya adalah serangan daripada Conficker kerana serangannya yang mengejut. perkara ini bukan sesuatu yang pelik untuk berlaku kerana hanya 27% daripada komputer di Kementerian tersebut menyamai taraf sistem sekuriti data yang baik dan kebanyakkanya lemah. ini memungkinkan kejadian ini berlaku.

Apa beza Kementerian dengan anda
jika Kementerian Pertahanan; diulang, Kementerian Pertahanan itu telah pun dimasuki oleh virus, maka apa pertahanan anda yang anda boleh lakukan untuk mengekang cecacing ini daripada menjadikan anda sebagai salah seorang mangsa?
  • update sistem sekuriti sistem operasi anda
  • update data pengesanan antivirus anda
  • update data pengesanan antispyware anda
  • kuatkan sistem firewall anda
dan lupa dingatkan bahawa sistem operasi yang terkena ini hanyalah Windows dan bukannya Linux atau Mac OSX atau sistem operasi lain. semoga anda selamat dalam menghadapi serangan ini.

Patch dan antivirus pening
Microsoft mengeluarkan patch untuk memperbaiki sistem sekuriti dan semua syarikat antivirus telah pun mengetahui perkara ini, tetapi.... semua mereka mengatakan keadaan ini bukan semudah disangka dan mungkin juga sistem yang mempunya patch masih tidak cukup selamat dan yang mempunyai antivirus pun masih tidak cukup kebal, apa yang boleh dilakukan adalah berhati-hati dan backup data anda.

Hebat tapi tidak menjadi - TambahBaik_1
Walaupun cecacing ini dikatakan hebat, tetapi ada beberapa pihak mendakwa ianya mempunyai satu kecacatan, misi cecacing itu tidak pernah tercapai. misinya adalah untuk menjangkiti sistem komputer dan akan mengeluarkan popup yang akan memberi jalan kepada pengguna untuk menyelesaikan masalah tersebut dengan membeli sebuah produk daripada mereka. entah mengapa misi tersebut tidak menjadi. mungkin ada rancangan lain yang akan dilakukan oleh mereka. dan daripada sumber yang tidak rasmi mengatakan cecacing ini berasal daripada Ukraine. dan Microsoft mengatakan, jika cecacing itu telah menjangkiti UFD (USB Flash Drive), maka tidak ada satu patch pun yang akan menolong anda, bergantung kepada sistem antivirus anda.

Sumber
BBCNewsTechnology - Windows worm numbers 'skyrocket'
BBCNewsUKEngland - Computer virus hits navy e-mails
BBCNewsUKEngland - MoD probs virus security breach
TechNewsReview - Windows worm numbers 'skyrocket' to 9m computers worldwide
TechNewsReview - Windows virus spread quickly, but may be a dud
PCMagNews - UK Ministry of Defence stung by rapidly spreading virus
MacDailyNews - Windows PC worm infection numbers skyrocket; Machintosh unaffected
MacDailyNews - PC virus attacks UK Royal Air Force and Royal Navy
LinuxToday - Windows worm numbers 'skyrocket'
Psysorg.org - The raging windows worm has attacked over 8.9 milion computers
NZHerald - Windows virus spread quickly, but may be a dud
WashingtonPost - Windows virus spread quickly, but may be a dud

Jumaat, 16 Januari 2009

[Sekuriti] Conficker kembali lagi (3.5 juta++)

Tarikh Keluaran Artikel: 16012009

Sejarah K dan arena virus
K hadir dalam dunia virus ini sejak kemunculan virus yang dikatakan hebat pada satu ketika, kerana cara yang sungguh kreatif pada masa itu yang menggunakan semua kejuruteraan sosial yang ada untuk menyebarkan virus tersebut. namanya brontok. tetapi selepas brontok tiada satu virus yang betul-betul hebat dalam hemat K. dan jika orang mengatakan haha.js (dan jenis tambahan daripada pengubah "handalan") itu hebat, K katakan tidak. jika ada orang mengatakan apa-apa virus "autorun" (terlalu banyak versi), K katakan tidak sehebat brontok dahulu. buktinya? kerana jika melawat kemana-mana forum, mesti ada yang mengaitkan bahawa virus yang bukan daripada brontok itu adalah brontok. kerana kekuatan brontok masih dapat dirasa.

Conficker/Downadup - calon terbaru
Dan apa bila K membaca artikel tentang
Conficker, K merasakan virus ini ada peluang untuk menjadi virus baru yang akan menggegar dunia Windows dalam hal keselamatan. mungkin bukan sehebat Brontok yang mampu menyebar dalam masa yang singkat, tetapi Conficker boleh dijadikan sebagai calon virus "terbaik" untuk tahun 2009 dengan kedatangan versi terbarunya, Conficker.B yang telah dinaik taraf untuk menjadi lebih cerdik.

Kuatkan pertahanan sistem anda
Dengan anggaran sebanyak 2,395,963 sistem menjadi mangsa virus ini untuk varient terbaru dan jika dicampur dengan varient lama, 1.1 juta maka jumlah keseluruhan korban virus ini adalah 3.5 juta dan sedang bertambah disebalik masalah yang menimpa Microsoft Windows sendiri dalam masalah sekuriti. Conficker menggunakan kelemahan pertahanan Windows pada bulan Oktober lepas yang telah pun ditutup oleh pihak Microsoft selepas itu. dan pada kali ini Confiker menemui kelemahan dalam pertahanan Windows dan mengeksloitasinya. kebolehan utama Conficker adalah untuk membuat nama domain yang baru setiap hari secara lalai atau lebih mudah difahami, "random". oleh itu sukar untuk pihak bertanggungjawab menutup laman yang menyebarkan virus ini secara menyeluruh. maka, kuatkan pertahanan sistem anda.

Masalah utama - sistem tidak diselenggara
Adakah anda antara pengguna sistem operasi cetak rompak Microsoft Windows? jika ya, dan anda tidak membuat sebarang update daripada bulan Oktober lepas hingga ke saat ini, maka anda terdedah kepada bahaya virus ini dan peluang anda terkena jankitan virus ini adalah 99.99% dan 0.01% adalah kembali kepada nasib anda. kerana cara Confiker bertindak bukan hanya dengan cara yang biasa iaitu menggunakan UFD (USB Flash Drive) dan seumpamanya tetapi lebih kepada penyebaran secara tidak langsung menggunakan jaringan komputer yang terdapat disatu-satu syarikat ataupun server.

Malaysia - 5,162 server dijangkiti
Itu rangkaan jumlah server korban yang dikeluarkan oleh F-Secure dan ingin dikatakan disini bahawa 5,000 itu bukannya orang perseorangan tetapi jumlah server yang terlibat, jika server itu dimiliki oleh syarikat besat yang mempunyai 1,000 orang pekerja, bayangkan berapa jumlah sebenarnya orang yang menjadi mangsa virus tersebut.

Pertahanan sebenar
jika anda pernah masuk didalam blog K yang menggunakan tema "hitam" sebelum ini, anda akan perasan tentang banner yang menulis kata-kata ini;
Security is not a product, it's a process
dan itu yang K cuba katakan disini kerana, keselamatan sistem anda bukan hanya bergantung kepada aplikasi yang anda pasang di sistem anda semata-mata, tetapi pencegahan daripada terjadinya perkara itu perlu dititikberatkan dan tidak boleh diambil ringan. sedikit nasihat daripada K;
  • update sistem operasi anda
  • gunakan sistem antivirus dan update
  • jika perlu, gunakan sistem firewall daripada pihak ketiga
  • tidak perlu memasuki laman web tidak penting
  • imbas semua peranti luaran (contoh flashdrive) yang anda gunakan
  • backup semua data anda sekurang-kurangnya sebulan sekali
jangan jadikan anda sebagai mangsa seterusnya

Sumber
GuardianTechnology - Downadup worm threatens Windows
F-Secure - How big is Downadup? very big
MicrosoftMalwareProtectionCenter - MSRT released today addressing Conficker and Banload
MicrosoftMalwareProtectionCenter - Win32/Conficker
MicrosoftMalwareProtectionCenter - Just in time for New Year's
TechSpot - Downadup worm infects 3.5 milion PCs
CNETNewsSecurity - Expert: Worm spreading in many ways becoming an epidemic
ZDNetZeroDay - 3.5m hosts affected by the Conficker worm globally